Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7050 kayıt listeleniyor.

7050
Kayıt
12
Bu sayfa
1062
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other malware/cybercrime cybercrime breach vulnerability/malware malware/cybersecurity data_breach Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai phishing network privacy cybercrime cve
Öne çıkan haberler
Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi
vulnerability 88

Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi

Cisco SD-WAN Manager'daki kritik zeroday açığı, uzaktan API üzerinden yönetici erişimini mümkün kılıyor. CVE-2026-76504 için yamalar mevcut, ancak kısa vadede savunma yöntemi yok.

30.09.2026 18:24 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Bir ihlal gerekli ve hata yapılmamalı
cyberwar 78

Bir ihlal gerekli ve hata yapılmamalı

AI tabanlı otonom ajanların kamu altyapısına yönelik tehdidi, savunma hazırlıklarının önemini vurguluyor. Etkin müdahale için kurumlar, ajan supposed davranışları ve olay yanıt süreçlerini güçlendirmeli.

07.10.2026 13:00 Cisco Talos Intelligence Group US
Anthropic, Vetted Siber Ekipler İçin Claude Erişimini Genişletiyor; Glasswing 129.000 Zafiyet Keşfetti
vulnerability 78

Anthropic, Vetted Siber Ekipler İçin Claude Erişimini Genişletiyor; Glasswing 129.000 Zafiyet Keşfetti

Anthropic, Vetted Cyber Teams için Claude erişimini genişletiyor ve Project Glasswing ile 2026 ilk yarıda büyük sayıda yazılım zafiyeti ortaya çıkarıldığını duyurdu.

07.10.2026 11:07 The Hacker News US
Ajan-ajan İletişimini Güvenceye Almak: Bir Sonraki Kimlik Sınırı
cyberwar/other 78

Ajan-ajan İletişimini Güvenceye Almak: Bir Sonraki Kimlik Sınırı

Otonom ajanlar arasındaki iletişimin güvenliğini sağlamak için ajanları ayrı varlıklar olarak ele almak, yetkilendirme zincirlerini doğrulamak ve davranış anomalilerini tespit etmek kritik. Güvenlik operasyonları, ajan geçmişi, araç çağrıları ve veri erişimini tek bir görünüm altında birleştirmeli.

06.10.2026 17:11 Rapid7 US
Atlassian, Datacenter ürünlerinde kritik dosya erişim açığı konusunda uyarıyor
vulnerability 78

Atlassian, Datacenter ürünlerinde kritik dosya erişim açığı konusunda uyarıyor

ATlassian Datacenter ürünlerinde kritik dosya erişim açığı tespit edildi; kullanıcılar için acil eylem çağrısı yapıldı ve bu durum güvenlik zafiyeti olarak değerlendiriliyor.

06.10.2026 07:20 The Register Security GB
Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor
vulnerability 78

Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor

Bir Exchange zafiyeti, kimliği doğrulanmış bir saldırganın ayrıcalıkları yükseltebilmesini mümkün kılar. CVE-2026-96940; CVSS 8.8. Yangın etkileyici hassasiyetle yüksek riskli kabul edilmiştir; Microsoft güvenlik güncellemesi yayımladı.

05.10.2026 19:21 The Hacker News US
hacking 85

FBI, hassas gözetim bilgilerini yöneten bir sistemdeki sızmayı araştırıyor

FBI, gözetim operasyonları ve soruşturmalarla ilgili hassas verileri depolayan bir iç sistemdeki şüpheli siber etkinlikleri inceliyor. Bu durum, siber güvenlik tehditlerine karşı dikkat çekiyor.

08.03.2026 00:43 Security Affairs -
siber güvenlik gözetim FBI
other 85

Beyaz Saray Başkan Trump'ın Amerika için Siber Stratejisini Okumak (Mart 2026)

Beyaz Saray, Başkan Trump'ın Amerika için siber stratejisini yayımladı. Bu belge, ABD'nin siber alandaki hakimiyetini sürdürme ve dijital tehditlerle başa çıkma yöntemlerini belirtiyor.

07.03.2026 20:13 Security Affairs -
siber güvenlik strateji ABD
hacking 75

Yeni Sosyal Güvenlik Dolandırıcılığı E-postaları, Bilgisayarları Ele Geçirmek İçin Sahte Vergi Belgeleri Kullanıyor

Yeni bir phishing kampanyası, ABD'deki binlerce kişiyi hedef alıyor. Dolandırıcılar, Sosyal Güvenlik İdaresi'ni taklit ederek sahte vergi belgeleri ile bilgisayarları ele geçiriyor ve veri çalıyor.

07.03.2026 19:41 HackRead -
phishing dolandırıcılık siber güvenlik
other 85

ABD Siber Stratejisi Düşmanları, Kritik Altyapıyı ve Yeni Teknolojileri Hedefliyor

Trump'ın siber güvenlik stratejisi, siber düşmanlara karşı daha güçlü bir caydırıcılık sağlanmasını, federal ağların modernizasyonunu ve kritik altyapının korunmasını öngörüyor. Ayrıca, yapay zeka ve kuantum sonrası kriptografi gibi teknolojilere yatırım yapılması gerektiği belirtiliyor.

07.03.2026 18:57 SecurityWeek -
siber güvenlik kritik altyapı yeni teknolojiler
cyberwar 85

Microsoft: Hackerlar siber saldırıların her aşamasında yapay zekayı kötüye kullanıyor

Microsoft, tehdit aktörlerinin siber saldırılarında yapay zekayı kullanarak saldırıları hızlandırdığını ve kötü niyetli faaliyetleri ölçeklendirdiğini ifade etti. Bu durum, siber saldırıların her aşamasında teknik engelleri azaltıyor.

07.03.2026 18:15 BleepingComputer -
siber güvenlik yapay zeka saldırı
other 75

Pentagon'un Baş Teknoloji Sorumlusu, Otonom Savaş Üzerine AI Şirketi Anthropic ile Çatıştı

Pentagon'un baş teknoloji sorumlusunun, otonom savaş sistemleri konusunda AI şirketi Anthropic ile görüş ayrılığı yaşadığı bildirildi. Askeri stratejilerde otonomi seviyelerinin belirlenmesi üzerine çalışmalar sürüyor.

07.03.2026 14:51 SecurityWeek -
otonom savaş AI Pentagon
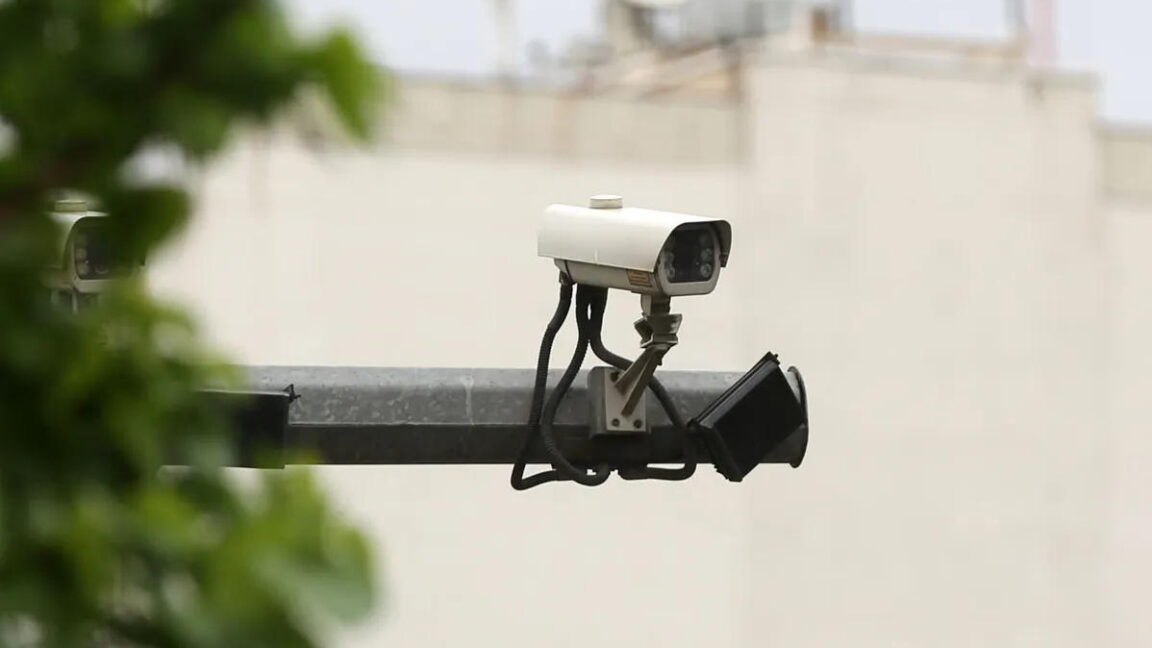
İran'dan Ukrayna'ya, herkes güvenlik kameralarını hacklemeye çalışıyor
hacking 85

İran'dan Ukrayna'ya, herkes güvenlik kameralarını hacklemeye çalışıyor

Araştırmalar, İran devletine bağlı hackerların tüketici sınıfı kameraları ele geçirmeye çalıştığını gösteriyor. Bu tür saldırılar, siber güvenlik açısından endişe verici bir durum yaratıyor.

07.03.2026 14:30 Ars Technica -
CBP, Telefon Konumlarını Takip Etmek İçin Çevrimiçi Reklam Verilerini Kullandı

CBP, Telefon Konumlarını Takip Etmek İçin Çevrimiçi Reklam Verilerini Kullandı

07.03.2026 14:30 75
Anthropic, Claude Opus 4.6 AI Modeli Kullanarak 22 Firefox Güvenlik Açığı Buldu

Anthropic, Claude Opus 4.6 AI Modeli Kullanarak 22 Firefox Güvenlik Açığı Buldu

07.03.2026 14:21 85
cyberwar 85

İran bağlantılı hackerlar, İsrail ve Körfez ülkelerindeki IP kameralarını askeri istihbarat için hedef alıyor

İran'a bağlı aktörlerin, İsrail ve Körfez ülkelerindeki IP kameralarını hedef alarak askeri istihbarat topladığı gözlemlendi. Check Point Siber Güvenlik Raporu'na göre, siber operasyonlar askeri faaliyetleri desteklemek için giderek daha fazla kullanılmakta.

07.03.2026 13:20 Security Affairs -
siber güvenlik askeri istihbarat IP kameralar
other 75

YARA-X 1.14.0 Sürümü

YARA-X 1.14.0 sürümü, 4 iyileştirme ve 2 hata düzeltmesi ile birlikte gelmektedir. Bu güncelleme, siber güvenlik araçlarının etkinliğini artırmayı amaçlamaktadır.

07.03.2026 12:56 SANS ISC Diary -
YARA-X siber güvenlik güncelleme
malware 85

Yıkıcı Saldırılara Karşı Proaktif Hazırlık ve Güçlendirme: 2026 Versiyonu

Yıkıcı siber saldırılar, verileri yok etmek veya sistemleri işlevsiz hale getirmek için kullanılan zararlı yazılımlar aracılığıyla gerçekleştiriliyor. Bu yazıda, organizasyonların bu tür saldırılara karşı nasıl korunabileceği üzerine proaktif öneriler sunuluyor.

07.03.2026 06:00 NCSC-FI News -
siber güvenlik malware yıkıcı saldırılar
1 ... 471 472 473 474 475 ... 588
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-07
Son 24 saat içinde Atlassian Data Center ürünlerinde kritik dosya erişim açığı (CVE-2026-21589) ve birkaç zafiyet/görünen tehdit başlığı öne çıktı. Pwn2Own Ireland yarışmasında sıfır günler ve Samsung Galaxy S26 üzerinde keşfedilen güvenlik açıkları gündemdeydi. İran bağlantılı Blinder Tunnel kampanyası Irak altyapısını hedefleyen saldırı çabalarını gösterdi. Genel olarak zararlı dosya erişimi, sıfır gün keşifleri ve kritik altyapı hedefleri esas tema olarak öne çıktı. Ağ ve kimlik güvenliği, yapay zeka ajanlarıyla ilgili güvenlik endişeleri ile birlikte, çok sayıda şirkete yönelik tehditleri kapsayan geniş bir risk tablosu oluştu. Toplam olay sayısı yüksek olmasa da, yüksek önem dereceli bir vaka (Atlassian CVE-2026-21589) bulundu ve 42 US/14 GB gibi yoğun coğrafyada etki görüldü. Olaylar, dosya erişimi açığı, zafiyetler, kötü niyetli topluluklar ve kritik altyapıları hedefleyen kampanyalar etrafında yoğunlaştı.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-21589 ile Atlassian Data Center ürünlerinde yetkisiz dosya erişimi kritik bir risk olarak raporlandı.
• Pwn2Own Ireland açılış gününde 32 zero-day keşfedildi; Samsung Galaxy S26 güvenlik zafiyetleri ortaya çıktı.
• Atlassian Jira/Confluence için dosya erişim açığı güvenlik uyarısı yayımlandı ve çok sayıda ürün etkileniyor.
• Blinder Tunnel kampanyası İran bağlantılı aktörler tarafından Irak altyapısını hedefliyor.
• AI ajanlar arasındaki iletişimin güvenliği, genişletilmiş güvenlik mimarileri gerektiren yeni bir savunma alanı olarak öne çıktı.
CVE ve Açıklamaları
CVE-2026-91140
kısa etki
CVE-2026-78411
kısa etki
CVE-2026-21589
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-86360
kısa etki
CVE-YYYY-XXXX
kısa etki