Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1594 kayıt listeleniyor.

1594
Kayıt
12
Bu sayfa
1046
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/cybercrime malware/other cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai phishing network cybercrime security ransomware
Öne çıkan haberler
CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi
vulnerability 92

CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi

CISA, Cisco Catalyst SD-WAN Manager'daki kritik kimlik doğrulama atlatma açığını KEV'e ekledi ve aktif istismar raporları bulunmaktadır. CVE-2026-76504, savunmasız sisteme yetkisiz uzaktan erişim imkanı sunabilir.

01.10.2026 13:33 The Hacker News US
Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware
malware 82

Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware

SharePoint zafiyetlerini kullanan Warlock tehdidi, güvenlik araçlarını devre dışı bırakarak fidye yazılımı konuşlandırıyor; Avrupa ve Amerika dışı bölgelerdeki kamu ve kritik kurumlar hedefte.

03.10.2026 17:36 The Hacker News US
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Citrix NetScaler ADC ve Citrix NetScaler Gateway Açıklarıyla İlgili İstismar Uyarısı
vulnerability 82

Citrix NetScaler ADC ve Citrix NetScaler Gateway Açıklarıyla İlgili İstismar Uyarısı

Citrix NetScaler ADC ve Gateway üzerindeki güvenlik açıları, NCSC tarafından acil uyarı ile bildirilmiş ve bazı açıklardan faydalanılarak aktif olarak istismar edilmektedir. UK kurumlarına hızlı mitigasiyon adımları öneriliyor.

28.09.2026 15:00 UK NCSC GB
Hayatın Garantileri: Ölümler, vergiler ve saldırı altındaki kritik Citrix açıkları
vulnerability 82

Hayatın Garantileri: Ölümler, vergiler ve saldırı altındaki kritik Citrix açıkları

Citrix NetScaler'daki kritik açıklar ve diğer dört ciddi güvenlik problemi için yamalar yayımlandı; kurumsal ağ güvenliği için acil güncelleme çağrısı yapılıyor.

28.09.2026 09:49 The Register Security GB
Google Gemini 4 Argon'u Güvenilir Siber Savunucular İçin Yayına Aldı, Sinyal-Kısıtlamasız Sürüme Gidecek Planlar
cyberwar/other 78

Google Gemini 4 Argon'u Güvenilir Siber Savunucular İçin Yayına Aldı, Sinyal-Kısıtlamasız Sürüme Gidecek Planlar

Gemini 4 Argon, güvenlik savunucularına yönelik olarak Fairwind Programı kapsamında dağıtılıyor ve güvenlik operasyonlarını destekleyebilecek ileri seviye AI yetenekleri sunuyor.

01.10.2026 10:49 The Hacker News US
Saldırganlar MSP360 Yetkili Yönetim Yazılımını Dual-RMM Phishing Saldırılarıyla Yaygınlaştırıyor
malware 78

Saldırganlar MSP360 Yetkili Yönetim Yazılımını Dual-RMM Phishing Saldırılarıyla Yaygınlaştırıyor

MSP360 RMM yazılımını taklit eden zararlı kurulumlar üzerinden dual-RMM phishing saldırıları tespit edildi; amaç uzaktan yönetim erişimi elde etmek.

30.09.2026 19:32 The Hacker News US
Yükseköğretim kuşatıldı ve parçalı güvenlik müdahaleyi zorlaştırıyor
cyberwar/other 78

Yükseköğretim kuşatıldı ve parçalı güvenlik müdahaleyi zorlaştırıyor

Üniversiteler yüksek miktarda hassas veriyi barındırırken açık ağlar ve çoklu kampüs yapısı güvenlikte görünürlük sorunlarına yol açıyor; kampüsler arası koordinasyon eksikliği, fidye yazılımı ve veri ihlali risklerini artırıyor. Çözüm önerisi daha geniş bir görünüm, paylaşım ve ortaksal müdahale kapasitesi.

30.09.2026 17:16 Rapid7 US
vulnerability 85

Kritik seviye güvenlik açığı CPython üzerinde

Kritik bir CPython güvenlik açığı bildirildi. Uzaktan kimlik doğrulaması olmadan TLS bağlamı (SSLContext) yönetim hataları nedeniyle sunucu kapanabilir veya yanlış sertifika doğrulaması olabiliyor. İki CVE mevcut: CVE-2026-19445 ve CVE-2026-19553; çözüm resmi düzeltimle sağlanıyor.

01.10.2026 05:00 NCSC-FI Vulns FI
malware network-security cybersecurity
vulnerability 92

WatchGuard Fireware OS'ta Güvenlik Açıkları

WatchGuard Fireware OS'ta birçok kritik ve yüksek CVSS değerine sahip güvenlik açığı duyuruldu. Açıklar uzaktan erişim, kimlik doğrulama hataları, bellek taşmaları ve kod yürütme riskleri barındırıyor; çözümler alana kadar savunmasız sistemler için potansiyel tehdit oluşturuyor.

01.10.2026 05:00 NCSC-FI Vulns FI
malware vulnerability cybersecurity
vulnerability 72

JetBrains Hub Güvenlik Açığı

JetBrains Hub'daki yetkilendirme hatası, doğrulanmış kullanıcıların sunucunun güvenli adresinden sahte e-postalar göndermesine izin veriyor; CVSS v3.1 skoru 7.7 ve resmi düzeltme mevcut.

01.10.2026 05:00 NCSC-FI Vulns FI
malware vulnerability cybersecurity
malware 72

2CLoader: A New Malware Loader Delivering Vidar and Remus

2CLoader adlı yeni bir malware loader, Vidar ve Remus dahil bilgi hırsızları ve XWorm RAT’ın dağıtımında kullanılıyor. Ayrıca indirek sistem çağları, anti-VM/anti-debug ve kullanıcı etkinliği kontrolleri gibi çok sayıda tespit önleyici teknik içeriyor; çoklu yükleyici yapılandırması ve iletişim/çalıştırma seçeneklerini destekliyor.

01.10.2026 05:00 NCSC-FI News FI
malware loader evading_techniques
vulnerability 85

JetBrains TeamCity Güvenlik Açıkları

JetBrains TeamCity'de güvenlik açıkları CVE-2026-100253, CVE-2026-100254 ve CVE-2026-100255 olarak duyuruldu. Zafiyetlar sürüm 2026.2 ve önceki sürümlerde bulunabilir; kritik seviye CVSS 8.8 ve 8.1 ile tanımlanmıştır; sandbox escape, CRLF enjeksiyonu ve yönetici hesabı ele geçirme potansiyelleri içeriyor. Yetkili yamaların uygulanması öneriliyor.

01.10.2026 05:00 NCSC-FI Vulns FI
cybersecurity software-security vulnerability
vulnerability 78

Yapay Zeka Çağında Zafiyet Keşfi ve İstismar Trendleri

Yapay zekâ destekli keşifler, orta ve yüksek riskli açıkların payını artırırken, uzaktan kod yürütme (RCE) potansiyeline sahip açıkların tespiti de yükseldi. Gelecek dönemde tehdit oranlarının artması bekleniyor ve savunma için tehdit-istihbaratı odaklı triage ile otomatik müdahale öneriliyor.

01.10.2026 05:00 NCSC-FI News FI
cybersecurity vulnerability exploitation
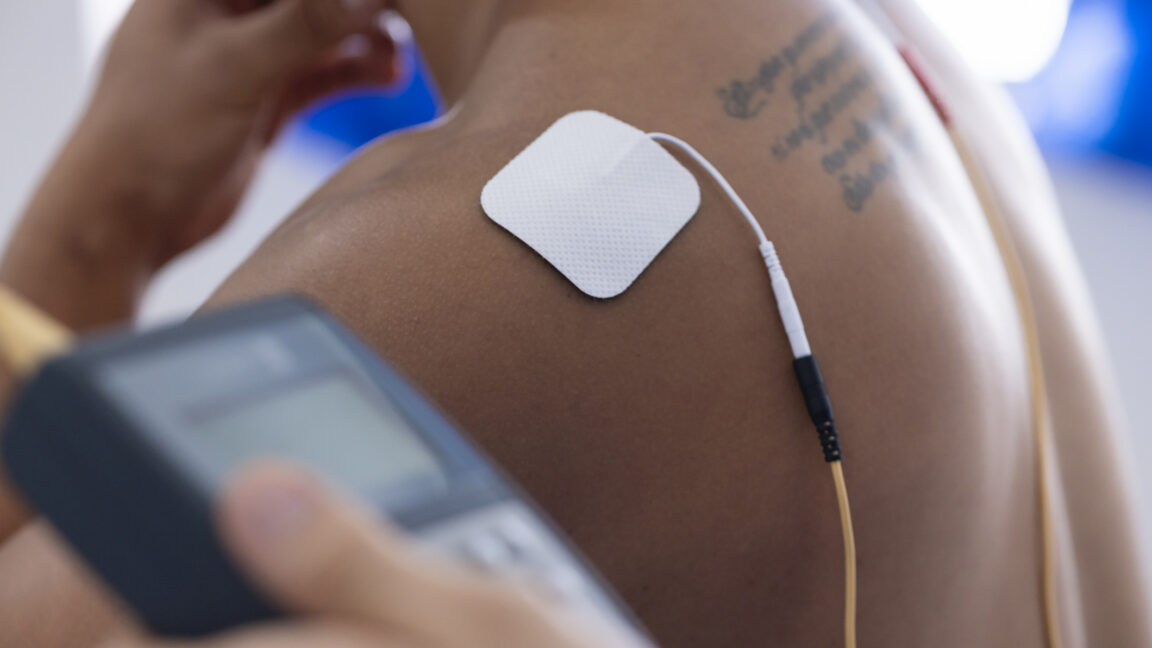
Vücut dokuları üzerinden konuşan implant ağları
other 58

Vücut dokuları üzerinden konuşan implant ağları

İnsan dokuları üzerinden iletilebilen elektrik sinyalleriyle cihazların iletişim kurabildiği bilimsel bir çalışma haberinde, biyoteknoloji ve güvenlik alanında yeni riskler ve kullanılabilirlik tartışmaları ortaya çıkıyor.

01.10.2026 00:06 Ars Technica US
16 yaşındaki araştırmacı Microsoft hatası buldu, 17.3 trilyon satırlık veritabanlarına yönetici erişimi elde etti

16 yaşındaki araştırmacı Microsoft hatası buldu, 17.3 trilyon satırlık veritabanlarına yönetici erişimi elde etti

30.09.2026 21:29 68
OpenAI'nin Güvensiz Geliştirmelerini Durdurması İçin Dava: Hugging Face Saldırısı Nedeniyle

OpenAI'nin Güvensiz Geliştirmelerini Durdurması İçin Dava: Hugging Face Saldırısı Nedeniyle

30.09.2026 21:25 65
Saldırganlar MSP360 Yetkili Yönetim Yazılımını Dual-RMM Phishing Saldırılarıyla Yaygınlaştırıyor
malware 78

Saldırganlar MSP360 Yetkili Yönetim Yazılımını Dual-RMM Phishing Saldırılarıyla Yaygınlaştırıyor

MSP360 RMM yazılımını taklit eden zararlı kurulumlar üzerinden dual-RMM phishing saldırıları tespit edildi; amaç uzaktan yönetim erişimi elde etmek.

30.09.2026 19:32 The Hacker News US
phishing malware rmm
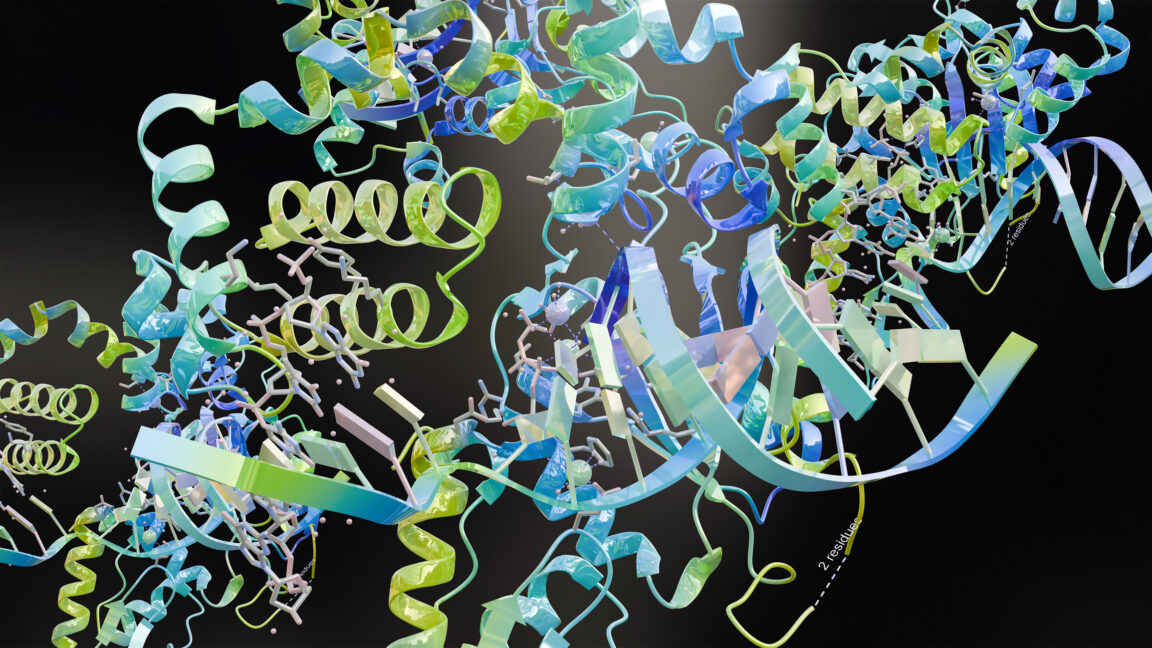
Google, Yapay Zeka ile Tasarlanan Proteinleri Filigranlamayı Nasıl Yaptığını Açıkladı
malware 72

Google, Yapay Zeka ile Tasarlanan Proteinleri Filigranlamayı Nasıl Yaptığını Açıkladı

AI tasarım proteinlerini watermark ile işaretlemek için yöntemler geliştirildi; biyogüvenlik ve dijital telif/kimlik doğrulama bağlamında siber güvenlik etkileri tartışılıyor.

30.09.2026 18:54 Ars Technica US
biosecurity ai protein design
vulnerability 85

CISA, MikroTik RouterOS'ta kritik pre-auth RCE açığını duyurdu

Kritik pre-auth RCE açığı MikroTik RouterOS'ta tespit edildi; uzaktan kod yürütme ve DoS riski mevcut.

30.09.2026 18:49 BleepingComputer US
siber güvenlik malware network
1 ... 3 4 5 6 7 ... 133
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-05
Son 24 saat içinde siber güvenlik haberleri, yapay zeka politikaları ve kritik altyapı güvenliği temalarını kapsıyor. Ülkeler arası güvenlik politikalarının güçlenmesi ve yüksek profilli adımlar, özellikle yapay zeka güvenliği konularında odak noktası oldu. ShinyHunters ve Warlock gibi tehdit gruplarının faaliyetleriyle veri güvenliği ve zafiyet istismarı gündemde kaldı. Citrix NetScaler zararlılarının uzun ömürlü etkileri ve SharePoint zafiyetlerinin kritik altyapıları hedeflemesi öne çıktı. Bulut güvenliği, olay yönetimi ve güvenlik yamalarının uygulanması konuları sürekli olarak vurgulandı. Genel olarak, yapay zeka güvenliği, tedarik zinciri ve kurumsal ağlar üzerinde geniş kapsamlı koruma ihtiyacı hâkim temalar olarak belirlendi.
Toplam Haber: 15
Yüksek Önem: 0
IOC/CVE: 5
Öne Çıkanlar
• AI güvenliğine odaklanan federal adımlar ve Ulusal İstihbarat Direktörü ataması önemli güvenlik politikası gelişmesi olarak öne çıktı.
• ShinyHunters grubunun Ürdün'deki tutuklusu FBI soruşturmalarına katkı sağlıyor ve küresel operasyonlar hakkında ipuçları veriyor.
• Citrix NetScaler ADC ve Gateway için eski sürümlerde bulunan bellek taşması açığı giderildi; DoS riskine karşı yamalar uygulanıyor.
• Warlock ransomware, SharePoint zafiyetlerini kullanmaya devam ederek küresel kritik altyapıları hedefliyor.
• CloudSyncD backdoor ve CVE-2026-90970 gibi konular haftalık güvenlik bültenlerinde öne çıkıyor.
CVE ve Açıklamaları
CVE-YYYY-NNNN
kısa etki
CVE-2026-90970
kısa etki