Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 13725 kayıt listeleniyor.

13725
Kayıt
12
Bu sayfa
1043
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other malware/cybercrime cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network phishing cybercrime ransomware ağ
Öne çıkan haberler
CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi
vulnerability 92

CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi

CISA, Cisco Catalyst SD-WAN Manager'daki kritik kimlik doğrulama atlatma açığını KEV'e ekledi ve aktif istismar raporları bulunmaktadır. CVE-2026-76504, savunmasız sisteme yetkisiz uzaktan erişim imkanı sunabilir.

01.10.2026 13:33 The Hacker News US
Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi
vulnerability 88

Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi

Cisco SD-WAN Manager'daki kritik zeroday açığı, uzaktan API üzerinden yönetici erişimini mümkün kılıyor. CVE-2026-76504 için yamalar mevcut, ancak kısa vadede savunma yöntemi yok.

30.09.2026 18:24 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware
malware 82

Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware

SharePoint zafiyetlerini kullanan Warlock tehdidi, güvenlik araçlarını devre dışı bırakarak fidye yazılımı konuşlandırıyor; Avrupa ve Amerika dışı bölgelerdeki kamu ve kritik kurumlar hedefte.

03.10.2026 17:36 The Hacker News US
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Atlassian, Datacenter ürünlerinde kritik dosya erişim açığı konusunda uyarıyor
vulnerability 78

Atlassian, Datacenter ürünlerinde kritik dosya erişim açığı konusunda uyarıyor

ATlassian Datacenter ürünlerinde kritik dosya erişim açığı tespit edildi; kullanıcılar için acil eylem çağrısı yapıldı ve bu durum güvenlik zafiyeti olarak değerlendiriliyor.

06.10.2026 07:20 The Register Security GB
Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor
vulnerability 78

Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor

Bir Exchange zafiyeti, kimliği doğrulanmış bir saldırganın ayrıcalıkları yükseltebilmesini mümkün kılar. CVE-2026-96940; CVSS 8.8. Yangın etkileyici hassasiyetle yüksek riskli kabul edilmiştir; Microsoft güvenlik güncellemesi yayımladı.

05.10.2026 19:21 The Hacker News US
malware 78

Beyond the ransomware: Storm-2570’nin konuşlu ortak ticaret pratiğini çoklu dağıtımlarda izlemek

Storm-2570’nin tutarlı tradecraft’i, farklı ransomware payload’lar (Qilin, DragonForce, Anubis, BERT) kullanılsa bile paylaştığı altyapı ve operasyonel davranışlarını ortaya koyuyor; savunma tarafında saldırı zincirinin tüm aşamalarının incelenmesi gerektiğini vurguluyor.

25.09.2026 05:00 NCSC-FI News FI
ransomware threat-intelligence tactics-techniques-procedures
cyberwar 65

2024 seçimlerinde yabancı müdahalenin başarılı olduğuna dair kanıt bulunmuyor, istihbarat ajansları buldu

Beyaz Saray dışı istihbarat raporuna göre 2024 seçimlerinde hedeflenen müdahale kanıtlanamadı; fakat bazı devlet aktörlerinin etki kampanyaları yürüttüğü ifade ediliyor.

25.09.2026 05:00 NCSC-FI News FI
cybersecurity information_warfare election_security
Üç açık kaynak ajanıyla Fortune 500 konaklama şirketi, büyük bir ABD havayolu ve 25+ diğer kuruluşa sızıldı
hacking 68

Üç açık kaynak ajanıyla Fortune 500 konaklama şirketi, büyük bir ABD havayolu ve 25+ diğer kuruluşa sızıldı

Tehlikeli ölçekte açık kaynak ajanlarıyla çok sayıda kurumsal hedefe izinsiz erişim iddiaları. Düşük maliyetli tarama operasyonları güvenlik risklerini artırıyor ve savunma boşluklarını ortaya koyuyor.

25.09.2026 02:32 The Register Security GB
malware 76

MacSync zararlısı, yeni yükleri dağıtmak için kamu iCloud takvimlerini kullanıyor

MacSync zararlısının yeni varyantı, iCloud takvim olaylarını kullanarak Windows/macOS dışında yeni payload'lar iletimine başlanmış durumda ve macOS hedeflerini kapsıyor.

24.09.2026 23:53 BleepingComputer US
malware macOS cloud abuse
malware 72

Ryuk Üyesi Karen Vardanyan ABD Hapishanesine İki Yıl Hapis Cezasıyla Mahkûm Oldu

Ryuk üyesi Karen Vardanyan'a iki yıl hapis ve 1.2 milyon dolar tazminat cezası verildi; iadesiyle başlayan süreçte yargılamalar ve fidye yazılımı faaliyetleriyle ilgili adli gelişmeler vurgulanıyor.

24.09.2026 23:50 Security Affairs IT
malware cybercrime fidaye yazılımı
cyberwar/other 62

Otomatik AI Saldırıları Hukuki Sorumluluk Sorularını Keskinleştiriyor

Otomatik yapay zeka saldırılarının hukuki sorumluluğu tartışmalı; kriminel soruşturmalar için kanıt ve yükümlülük standardı zorluklar doğurabilir.

24.09.2026 23:35 SecurityWeek US
siber güvenlik malware cyberlaw
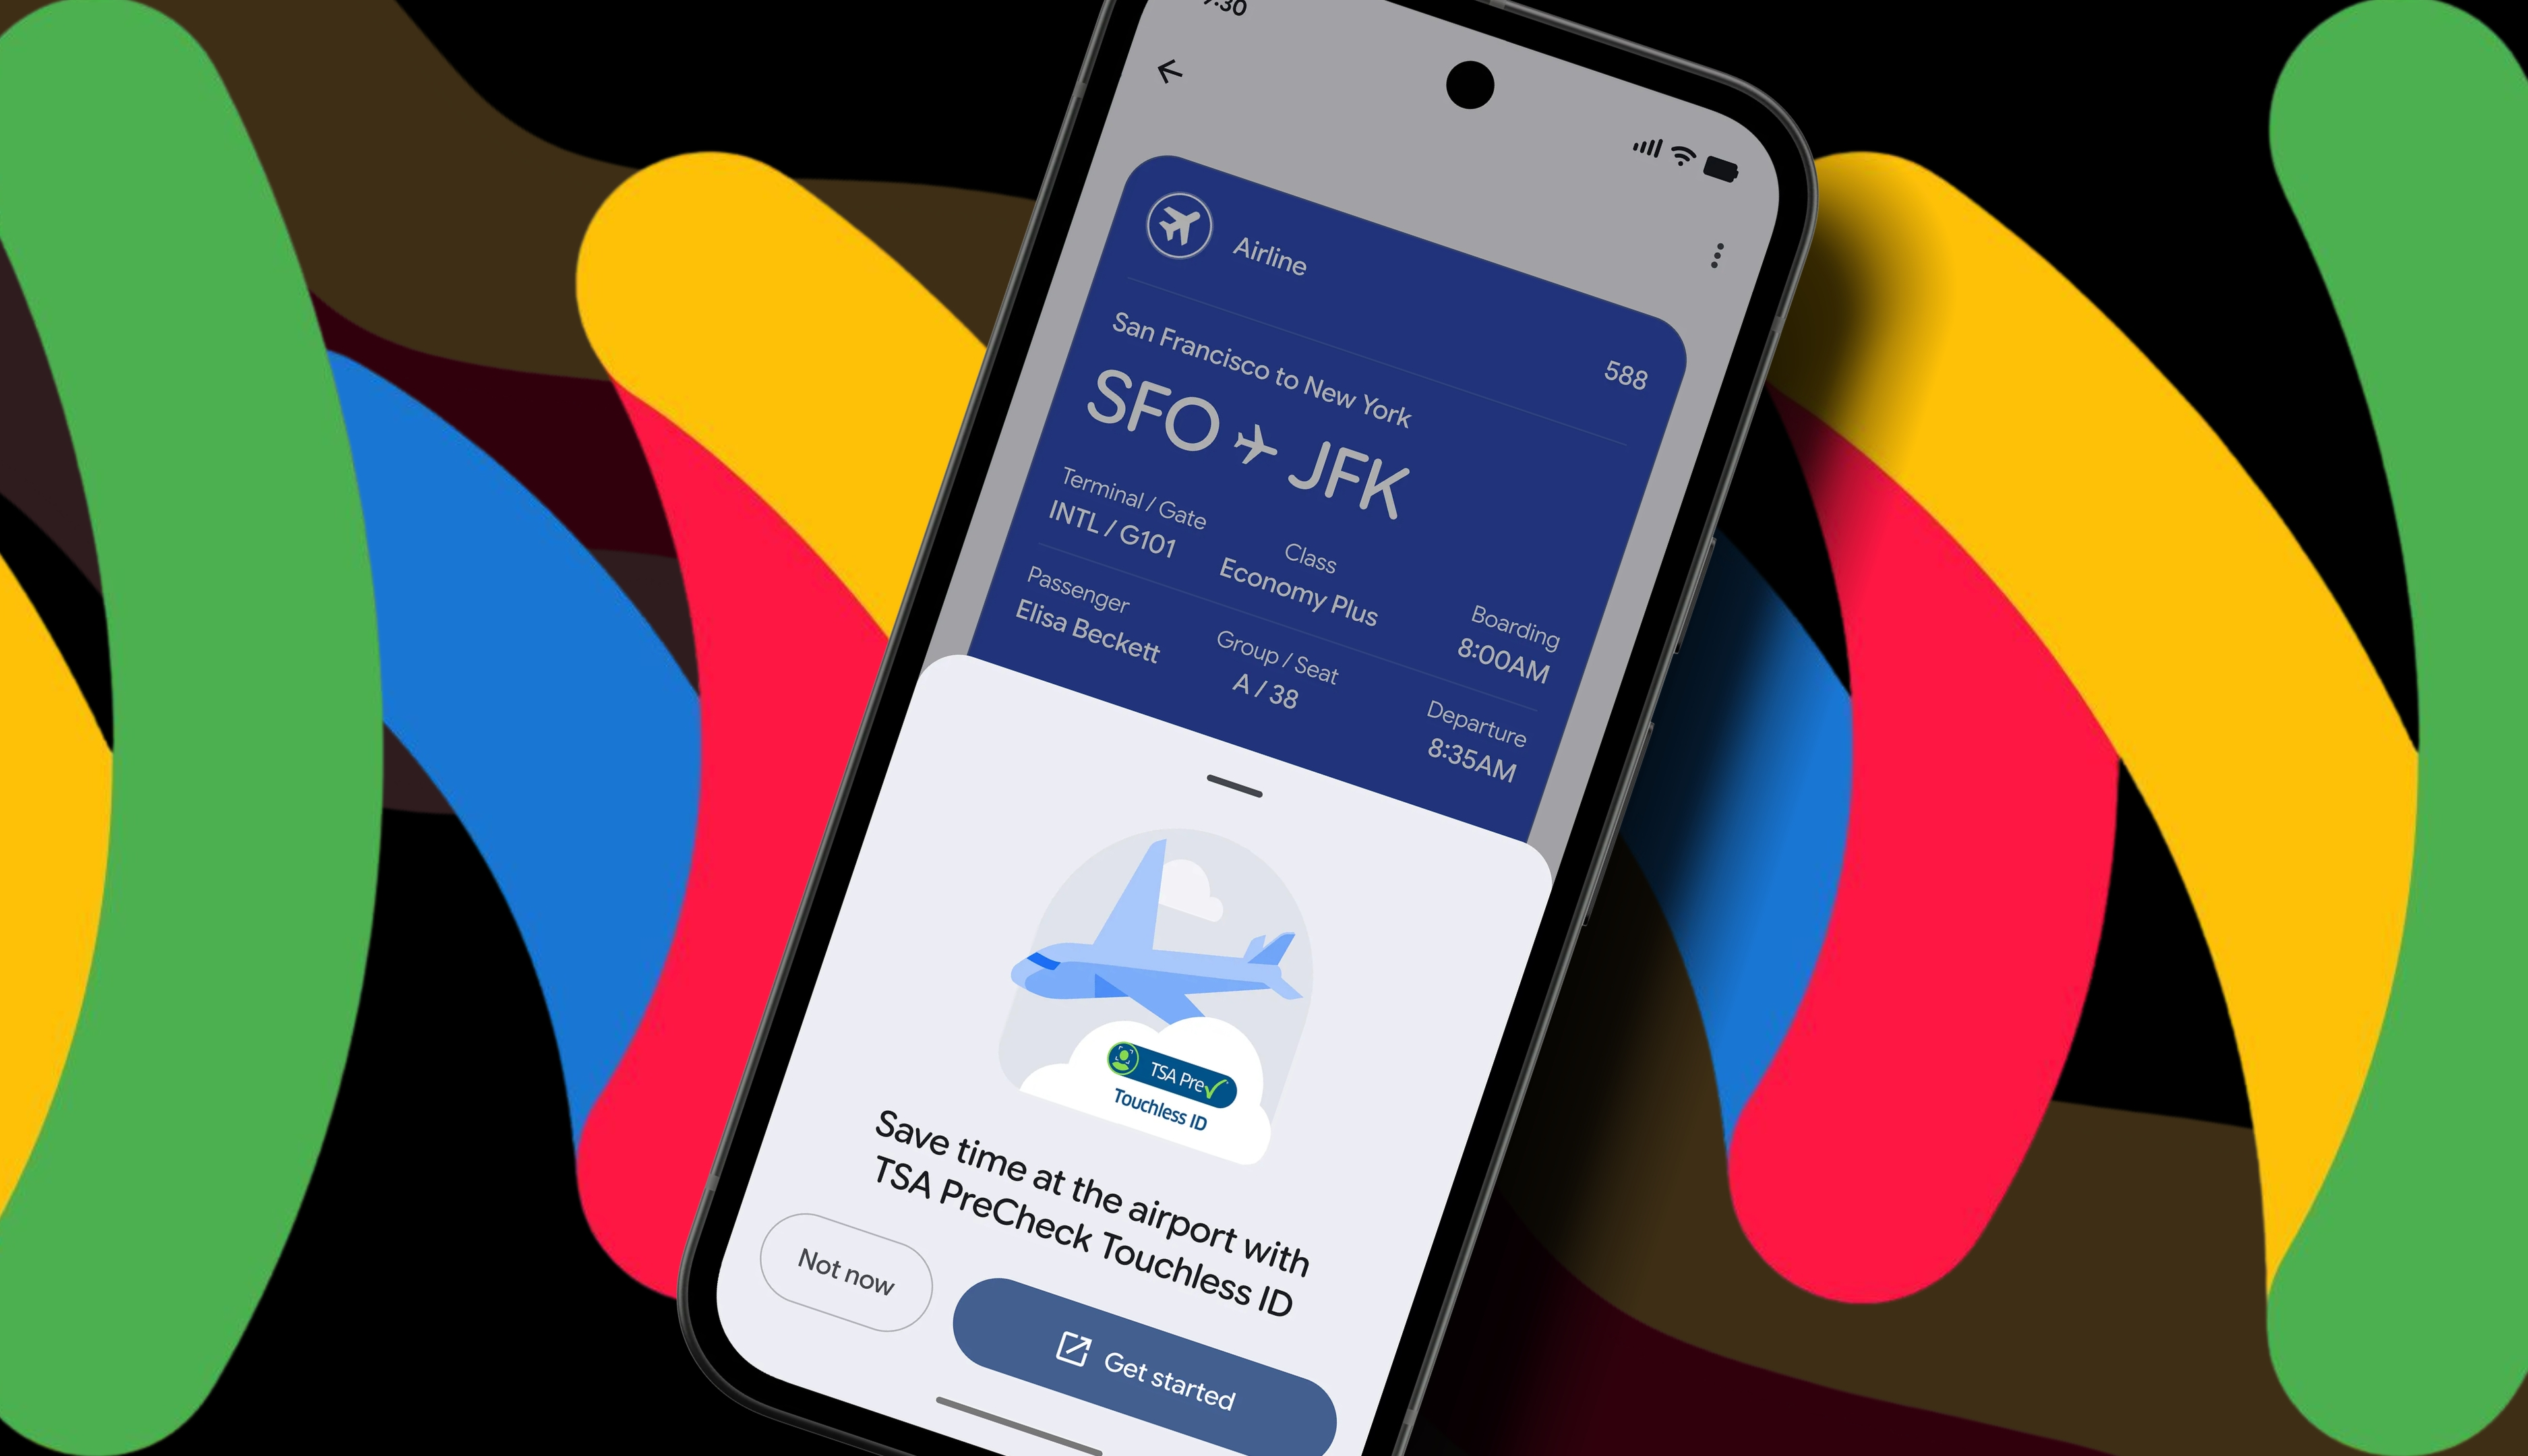
Google Wallet 2026'da çok sayıda yeni özellik kazandı – bunlardan 5'i favorilerim

Google Wallet 2026'da çok sayıda yeni özellik kazandı – bunlardan 5'i favorilerim

24.09.2026 23:31 60
malware 72

New Carbonato malware uses AI agents to hijack exposed Docker hosts

Carbonato adlı zararlı yazılım, güvenli olmayan Docker hostlarını hedefleyip Hermes Agent AI çerçevesini kurarak kontrolleri ele geçiriyor; bu, konteyner tabanlı altyapılarda AI entegrasyonuyla yeni bir tehdide işaret ediyor.

24.09.2026 23:10 BleepingComputer US
malware docker ai
vulnerability 78

Adobe security advisory (AV26-808) – Update 2

Adobe’nin çeşitli ürünlerinde mevcut olan güvenlik açıkları için güncelleme uyarıları yayımlanmış ve CVE-2026-71362’nin aktif istismarda olduğu belirtilmiştir; KEV listesine dahil edilmiştir. Güncelleme işlemleri hayati öneme sahiptir.

24.09.2026 23:04 Canada Cyber Alerts CA
siber güvenlik vulnerability CVE-2026-71362
New York defies Trump admin, asks court to shut down Polymarket gambling

New York defies Trump admin, asks court to shut down Polymarket gambling

24.09.2026 22:07 42
Salesforce Agentforce açıkları 0-tıklama CRM veri hırsına ve anonimli phishing'e yol açıyor
vulnerability 72

Salesforce Agentforce açıkları 0-tıklama CRM veri hırsına ve anonimli phishing'e yol açıyor

Salesforce Agentforce güvenlik açıkları, 0-tıklama ile CRM verilerinin çalınmasına izin verebilecek ve anonimli phishing risklerini artırabilecek nitelikte.

24.09.2026 22:01 The Register Security GB
malware phishing crm
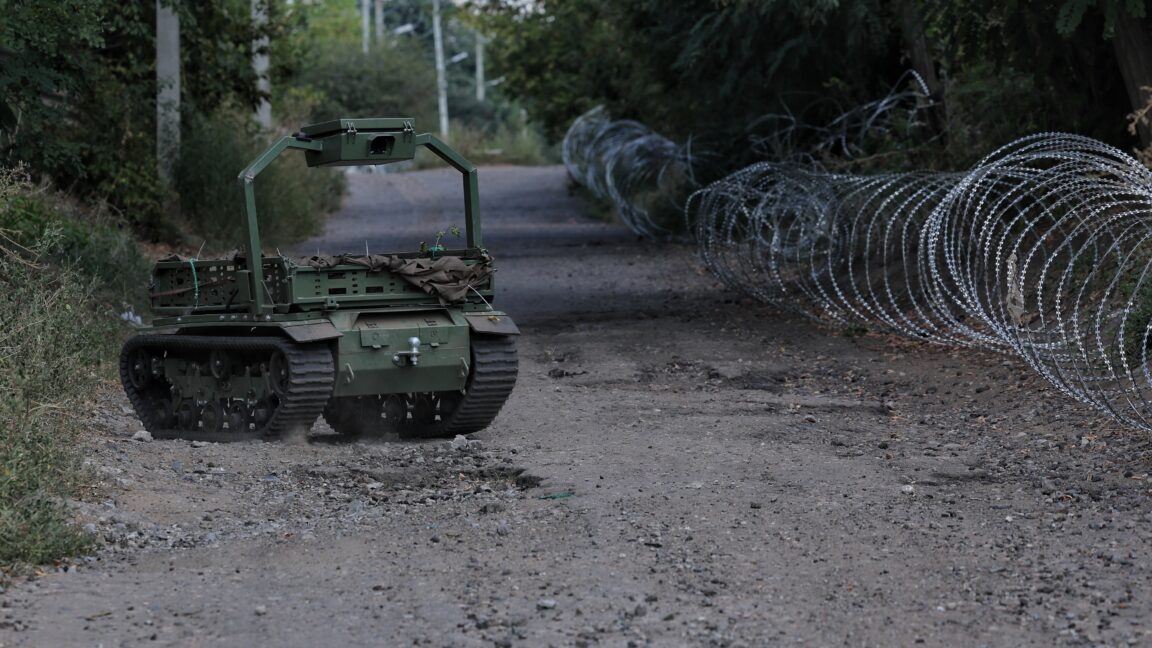
Robotlar savaş alanda hava indirmeleri yapıyor ve mayınları temizliyor: Ukrayna Rus pincer saldırısını geri çevirdi
other 45

Robotlar savaş alanda hava indirmeleri yapıyor ve mayınları temizliyor: Ukrayna Rus pincer saldırısını geri çevirdi

Ukrayna, Robotlar ile operasyonel faaliyetleri güçlendirdiğini ve Rus ilerleyişinin durdurulduğunu iddia ediyor; robotik çözümler mayın temizleme ve lojistik destek gibi alanlarda kullanılıyor.

24.09.2026 21:39 Ars Technica US
robotik savunma-teknolojileri savaş-teknolojisi
1 ... 52 53 54 55 56 ... 1144
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-06
Son 24 saatte küresel siber güvenlik gündeminde kritik zafiyetler ve hassas veri ihlallerinin etkileri öne çıktı. Dell DSU CLI ve Citrix NetScaler’taki sıfır günler hızla yamalandı ve potansiyel uzaktan kod yürütme ihtimalleri üzerinde duruldu. Microsoft Exchange Server’da kimlik doğrulama zafiyeti nedeniyle yetki yükseltme riski bulundu. Danimarka nüfus kayıtlarıyla ilgili geniş çaplı veri ihlali haberleri, kişisel bilgiler sızdırabilir nitelikte duyuruldu. Bu olaylar, kritik altyapı ve bulut/veri tabanı güvenliğine dair tehditleri artırarak, güvenlik güncellemelerini, olay incelemesini ve iletişim güvenliğini ön plana çıkardı.
Toplam Haber: 60
Yüksek Önem: 2
IOC/CVE: 13
Öne Çıkanlar
• Dell DSU CLI’de kritik güvenlik açığı tespit edildi ve acil yama çağrısı yapıldı.
• Citrix NetScaler için CVE-2026-88779 sıfır gün zafiyeti tespit edildi ve uzaktan kod yürütme ihtimali üzerinde çalışmalar sürüyor.
• Microsoft Exchange Server’da CVE-2026-96940 ile kimlik doğrulama sonrası ayrıcalık yükseltme riski bulundu ve çıkışta yamalar yayımlandı.
• Danimarka CPR veri ihlali kapsamında yaklaşık 8.8 milyon kişinin bilgilerinin sızdırıldığı duyuruldu.
• Sızıntı haberleri ve güvenlik açıkları, güvenlik yamalarının uygulanmasının önemi ve izleme kapasitesinin artırılmasının gerekliliğini vurguladı.
CVE ve Açıklamaları
CVE-2026-61500
kullanıcı verilerine yetkisiz erişim ve uzaktan kod yürütme potansiyeli
CVE-2026-XXXX
bilinmiyor
CVE-2026-77805
yüksek seviye erişim ve hizmet reddi etkileri
CVE-2026-96940
yetkili kullanıcılar üzerinden kimlik sahteciliği ve veri okuma riski
CVE-2026-XXXXX
bilinmiyor
CVE-XXXX-XXXX
bilinmiyor
CVE ve Açıklamaları
CVE-2026-84414
bilinmiyor
CVE-2026-88779
NetScaler üzerinde uzaktan kod yürütme ihtimali