Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 8106 kayıt listeleniyor.

8106
Kayıt
12
Bu sayfa
1059
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other malware/cybercrime cybercrime breach vulnerability/malware malware/cybersecurity data_breach Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai phishing network privacy cybercrime cve
Öne çıkan haberler
CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi
vulnerability 92

CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi

CISA, Cisco Catalyst SD-WAN Manager'daki kritik kimlik doğrulama atlatma açığını KEV'e ekledi ve aktif istismar raporları bulunmaktadır. CVE-2026-76504, savunmasız sisteme yetkisiz uzaktan erişim imkanı sunabilir.

01.10.2026 13:33 The Hacker News US
Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi
vulnerability 88

Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi

Cisco SD-WAN Manager'daki kritik zeroday açığı, uzaktan API üzerinden yönetici erişimini mümkün kılıyor. CVE-2026-76504 için yamalar mevcut, ancak kısa vadede savunma yöntemi yok.

30.09.2026 18:24 The Hacker News US
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
FBI FortiBleed Saldırısının Fortinet Cihazlarında Aktif Olduğunu Açıkladı
malware 78

FBI FortiBleed Saldırısının Fortinet Cihazlarında Aktif Olduğunu Açıkladı

Fortinet cihazlarına yönelik kimlik avı kampanyası devam ediyor; tehdit aktörleri ele geçirilen kimlik bilgilerinden faydalanıyor ve eski hash depolama kullanarak erişim sağlıyor.

07.10.2026 14:56 The Hacker News US
Bir ihlal gerekli ve hata yapılmamalı
cyberwar 78

Bir ihlal gerekli ve hata yapılmamalı

AI tabanlı otonom ajanların kamu altyapısına yönelik tehdidi, savunma hazırlıklarının önemini vurguluyor. Etkin müdahale için kurumlar, ajan supposed davranışları ve olay yanıt süreçlerini güçlendirmeli.

07.10.2026 13:00 Cisco Talos Intelligence Group US
Ajan-ajan İletişimini Güvenceye Almak: Bir Sonraki Kimlik Sınırı
cyberwar/other 78

Ajan-ajan İletişimini Güvenceye Almak: Bir Sonraki Kimlik Sınırı

Otonom ajanlar arasındaki iletişimin güvenliğini sağlamak için ajanları ayrı varlıklar olarak ele almak, yetkilendirme zincirlerini doğrulamak ve davranış anomalilerini tespit etmek kritik. Güvenlik operasyonları, ajan geçmişi, araç çağrıları ve veri erişimini tek bir görünüm altında birleştirmeli.

06.10.2026 17:11 Rapid7 US
Blinder Tunnel Kampanyası Irak Altyapısını Hedefliyor
malware 78

Blinder Tunnel Kampanyası Irak Altyapısını Hedefliyor

Blinder Tunnel, İran bağlantılı bir tehdit aktörü tarafından kullanılan bir kampanya olup, sahte iş ilanları ve GitHub tabanlı C2 ile Irak’taki kritik altyapıyı hedefliyor. Tehdit aktörünün altyapı hedeflemesi ve malware ile kontrol/komuta yapısı ön planda.

06.10.2026 13:00 Unit 42 US
data-breach 78

Gyazo sunucu açığı, 23.6 milyon kullanıcı kaydının çalınmasına yol açtı

Gyazo’nun sunucusundaki güvenlik açığı istismar edilerek 23.6 milyon kullanıcı kaydı çalındı; veri güvenliği olayında müdahale ve soruşturma süreci devam ediyor.

18.09.2026 19:00 BleepingComputer US
malware data-breach server-vulnerability
cyberwar 72

FBI, Coast Guard hacklenen petrol tankerlarını ABD kıyılarına yönelenlere doğru yönlendiren ağları incelemeye aldı

Güvenlik yetkilileri, hacklenen petrol tankerlerinin ağlarına yapılan müdahaleyi incelemekte ve bir tankerinin navigasyon/itici sistemi etkilenmiştir. Olaylar siber güvenlik ve kritik altyapı güvenliği açısından endişe verici olarak değerlendiriliyor.

18.09.2026 18:44 TechCrunch Security US
cybersecurity malware critical_infrastructure
vulnerability 72

Google security advisory (AV26-939)

Chrome'daki güvenlik açığı nedeniyle kullanıcılar ve yöneticiler güncellemeleri hızla uygulamalı; stabil sürüm güncellemesi için yol gösterildi.

18.09.2026 18:40 Canada Cyber Alerts CA
malware vulnerability browser
vulnerability 72

Moxa Güvenlik Bülteni (AV26-938)

Moxa TN-4500B serisi ağ anahtarlarında Out-of-bounds Write hatası bulunuyor (CVE-2026-15579). Güncelleme ve güvenlik yamaları için üreticinin bildirimine dikkat edin.

18.09.2026 18:24 Canada Cyber Alerts CA
malware vulnerability network equipment
Transparent Tribe, Özel GitHub Depoları ile Yeni Rust Backdoor’ını Dağıtıyor
malware 72

Transparent Tribe, Özel GitHub Depoları ile Yeni Rust Backdoor’ını Dağıtıyor

Güvenlik araştırmacıları, Transparent Tribe tarafından hükümet ve savunma hedeflerine yönelik yeni bir Rust tabanlı backdoor ve C2 altyapısının kullanıldığını bildirdi; araçlar özel GitHub depoları üzerinden dağıtılıyor.

18.09.2026 18:24 The Hacker News US
malware 72

Fake LastPass Authenticator GitHub repos push new Rapuncel infostealer

GitHub üzerinden kimlik avı benzeri bir siparişle Rapuncel adlı bilgi hırsızını dağıtan bir malware kampanyası ortaya çıktı; SEO odaklı depolar kullanılarak güvenilir yazılımlar gibi gösterim yapılmış.

18.09.2026 18:19 BleepingComputer US
malware infostealer github
Yapay Zeka Getirisi Yatırımını Gösteriyor, Ancak %62 Depolama Taleplerini Karşılayamıyor

Yapay Zeka Getirisi Yatırımını Gösteriyor, Ancak %62 Depolama Taleplerini Karşılayamıyor

18.09.2026 18:09 65
Prime Detect ROI: Tespitlerle Boru Hattı Katmanında Doğrulanmış Tasarruflar

Prime Detect ROI: Tespitlerle Boru Hattı Katmanında Doğrulanmış Tasarruflar

18.09.2026 17:59 65
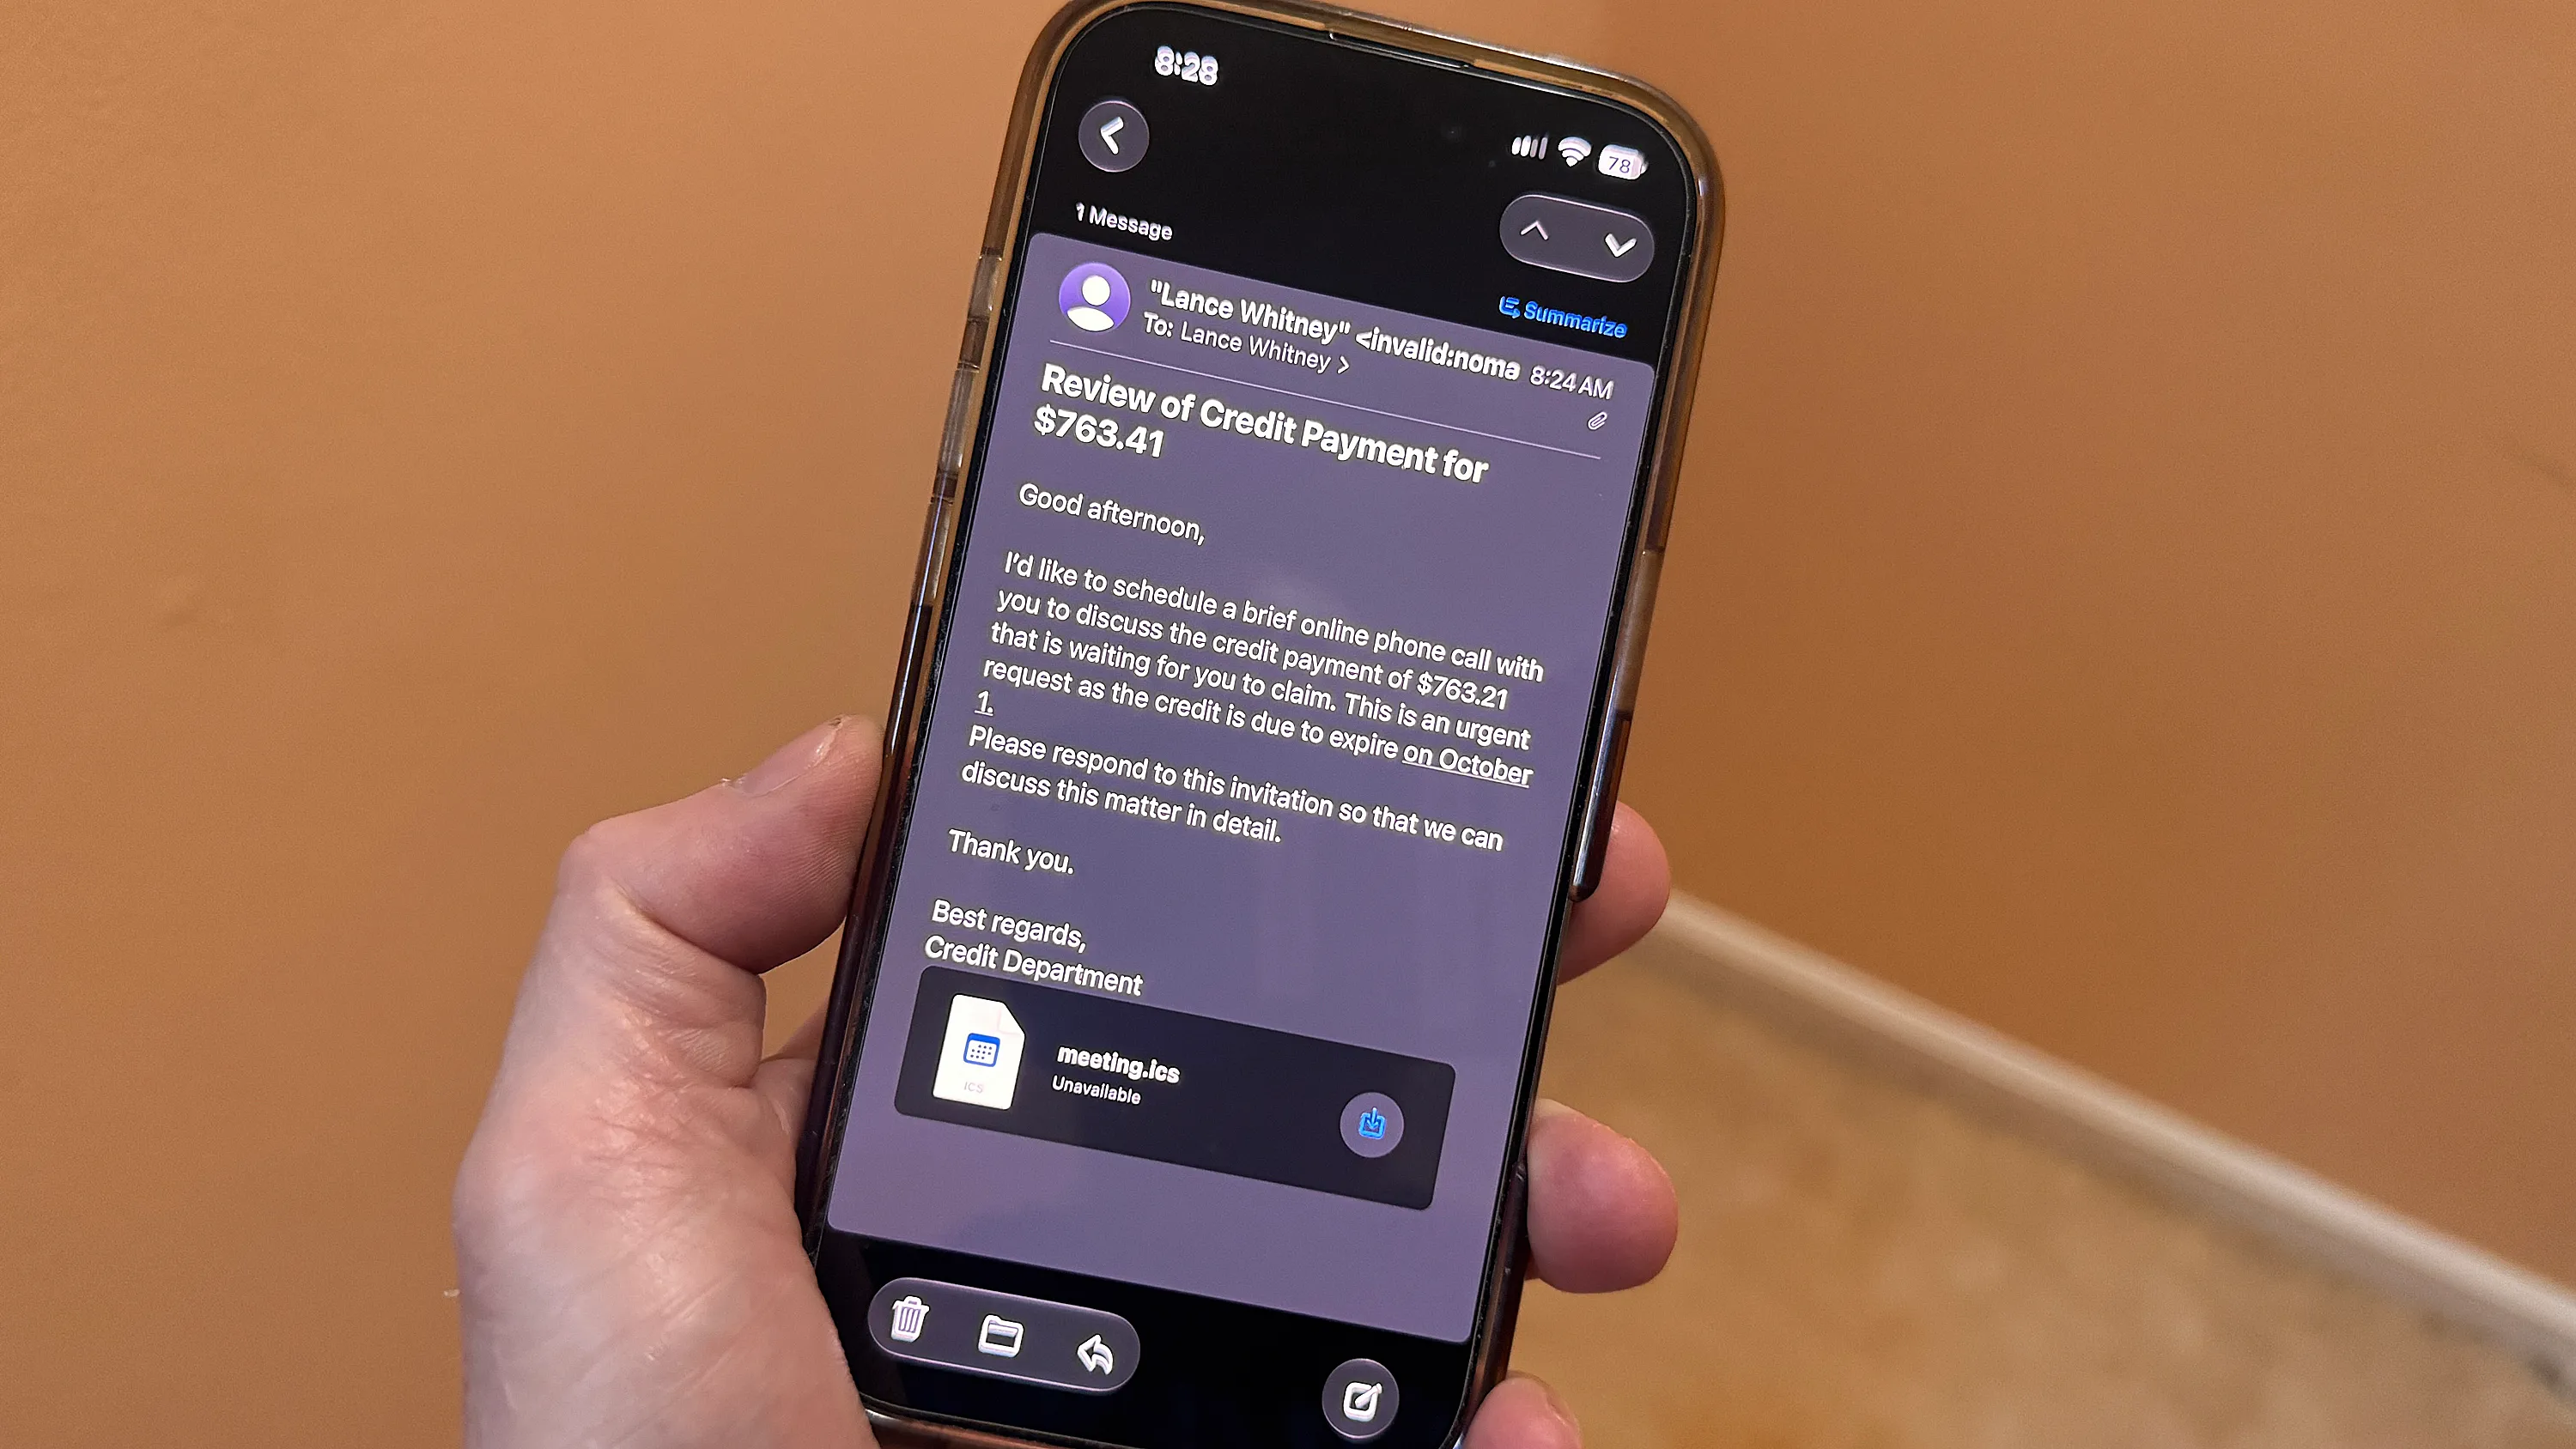
Sahte takvim davetleri sisteminize zarar verebilir ve hızla yayılıyor – kendinizi nasıl korursunuz
malware 72

Sahte takvim davetleri sisteminize zarar verebilir ve hızla yayılıyor – kendinizi nasıl korursunuz

Sahte takvim davetleri, güvenlik yazılımlarını atlatıp kullanıcıların takvimine zararlı kod yerleştirebiliyor. Bu tür tehditlere karşı dikkatli olunmalı ve uygulanabilir savunma adımları paylaşılmış durumda.

18.09.2026 17:57 ZDNet Security US
malware phishing calendar
vulnerability 65

Advantech güvenlik bildirimi (AV26-937)

Canada Cyber Alerts, Advantech'in EKI-1242EIMS ve EKI-1242IEIMS modellerinde güvenlik zaafları tespit edildiğini ve 2.00.01 sürümüne kadar etkili olabileceğini duyurdu; kullanıcıların güncelleme yapması öneriliyor.

18.09.2026 17:09 Canada Cyber Alerts CA
siber güvenlik malware narrow
hacking 72

Araştırmacılar Anthropic’in Claude’ını OpenAI’ya sızmak için kullandı

Araştırmacılar Anthropic Claude’ı kullanarak OpenAI’nin sistemlerindeki güvenlik açığını istismar etti ve çalışan hesaplarını ele geçirip iç kod deposuna erişim sağladı; bulgular raporlandı.

18.09.2026 17:00 TechCrunch Security US
cybersecurity malware AI security
vulnerability 68

Grafana güvenlik uyarısı (AV26-936)

Grafana için AV26-936 güvenlik uyarısı, birden çok sürümde güvenlik açıklarını duyuruyor. Kullanıcılar ve yöneticilerin ilgili güncellemeleri uygulaması isteniyor. Geomap MapLibre XSS açığına da dikkat çekiliyor.

18.09.2026 16:46 Canada Cyber Alerts CA
grafana security-advisory vulnerability
1 ... 60 61 62 63 64 ... 676
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-07
Son 24 saat içinde Atlassian Data Center ürünlerinde kritik dosya erişim açığı (CVE-2026-21589) ve birkaç zafiyet/görünen tehdit başlığı öne çıktı. Pwn2Own Ireland yarışmasında sıfır günler ve Samsung Galaxy S26 üzerinde keşfedilen güvenlik açıkları gündemdeydi. İran bağlantılı Blinder Tunnel kampanyası Irak altyapısını hedefleyen saldırı çabalarını gösterdi. Genel olarak zararlı dosya erişimi, sıfır gün keşifleri ve kritik altyapı hedefleri esas tema olarak öne çıktı. Ağ ve kimlik güvenliği, yapay zeka ajanlarıyla ilgili güvenlik endişeleri ile birlikte, çok sayıda şirkete yönelik tehditleri kapsayan geniş bir risk tablosu oluştu. Toplam olay sayısı yüksek olmasa da, yüksek önem dereceli bir vaka (Atlassian CVE-2026-21589) bulundu ve 42 US/14 GB gibi yoğun coğrafyada etki görüldü. Olaylar, dosya erişimi açığı, zafiyetler, kötü niyetli topluluklar ve kritik altyapıları hedefleyen kampanyalar etrafında yoğunlaştı.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-21589 ile Atlassian Data Center ürünlerinde yetkisiz dosya erişimi kritik bir risk olarak raporlandı.
• Pwn2Own Ireland açılış gününde 32 zero-day keşfedildi; Samsung Galaxy S26 güvenlik zafiyetleri ortaya çıktı.
• Atlassian Jira/Confluence için dosya erişim açığı güvenlik uyarısı yayımlandı ve çok sayıda ürün etkileniyor.
• Blinder Tunnel kampanyası İran bağlantılı aktörler tarafından Irak altyapısını hedefliyor.
• AI ajanlar arasındaki iletişimin güvenliği, genişletilmiş güvenlik mimarileri gerektiren yeni bir savunma alanı olarak öne çıktı.
CVE ve Açıklamaları
CVE-2026-91140
kısa etki
CVE-2026-78411
kısa etki
CVE-2026-21589
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-86360
kısa etki
CVE-YYYY-XXXX
kısa etki