Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 7018 kayıt listeleniyor.

7018
Kayıt
12
Bu sayfa
1044
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other malware/cybercrime cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network phishing cybercrime ransomware cve
Öne çıkan haberler
Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi
vulnerability 88

Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi

Cisco SD-WAN Manager'daki kritik zeroday açığı, uzaktan API üzerinden yönetici erişimini mümkün kılıyor. CVE-2026-76504 için yamalar mevcut, ancak kısa vadede savunma yöntemi yok.

30.09.2026 18:24 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Atlassian, Datacenter ürünlerinde kritik dosya erişim açığı konusunda uyarıyor
vulnerability 78

Atlassian, Datacenter ürünlerinde kritik dosya erişim açığı konusunda uyarıyor

ATlassian Datacenter ürünlerinde kritik dosya erişim açığı tespit edildi; kullanıcılar için acil eylem çağrısı yapıldı ve bu durum güvenlik zafiyeti olarak değerlendiriliyor.

06.10.2026 07:20 The Register Security GB
Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor
vulnerability 78

Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor

Bir Exchange zafiyeti, kimliği doğrulanmış bir saldırganın ayrıcalıkları yükseltebilmesini mümkün kılar. CVE-2026-96940; CVSS 8.8. Yangın etkileyici hassasiyetle yüksek riskli kabul edilmiştir; Microsoft güvenlik güncellemesi yayımladı.

05.10.2026 19:21 The Hacker News US
MFA Geçti. Saldırgan Hâlâ İçeri Girdi.
cyberwar/other 78

MFA Geçti. Saldırgan Hâlâ İçeri Girdi.

MFA yalnızca bir güvenlik özelliği değildir; farklı MFA türleri saldırılara karşı değişik dirence sahip. Phishing, AiTM, SIM swap ve cihaz kodu akışları gibi yöntemlerle MFA geçerli olsa bile hesabın ele geçirilebileceğini gösteren bir seri başlangıcıdır; passkeys ve phishing-resistant MFA kavramları üzerinde duruluyor.

05.10.2026 15:00 DarkOperator US
Saldırganlar, Rejetto HFS Zafiyetiyle Yönetici Oturumu Sahteciliği ve RCE İçin Hedef Aldı
vulnerability 78

Saldırganlar, Rejetto HFS Zafiyetiyle Yönetici Oturumu Sahteciliği ve RCE İçin Hedef Aldı

Rejetto HTTP File Server'daki CVE-2026-61500, zayıf RNG nedeniyle öngörülebilir anahtarlar üretiyor ve bu durum oturum sahteciliği ile RCE riskine yol açabilir; aktif saldırı denemeleri tespit edildi.

05.10.2026 11:09 The Hacker News US
TehditGün: AI Güçlü Sıfır Gün Zinciri, 543K Canlı Sır, Model İnceleme RCE ve 13 Başka Haber
malware 78

TehditGün: AI Güçlü Sıfır Gün Zinciri, 543K Canlı Sır, Model İnceleme RCE ve 13 Başka Haber

Yapay zeka tabanlı ileri güvenlik açıkları ve zero-day zincirleriyle ilgili uyarılar ve örnek vakalar özetleniyor; model incelemesi ve önbellekleme süreçlerindeki potansiyel RCE riskleri vurgulanıyor.

01.10.2026 19:45 The Hacker News US
malware/cyberwar/other 72

Ağ güvenliğinde August ayında olaylar: hizmet kesintileri, fidye yazılımı saldırısı ve oltalama mesajları

RIA tarafından bildirilen ağ güvenliği olaylarında birçok kritik hizmette kesinti yaşandı; bir okul fidye yazılımı saldırısına uğradı ve Transpordiameti adına oltalama e-postaları yayılmış.

02.09.2026 14:52 CERT-EE EE
siber güvenlik fidye yazılımı oltalama
cybersecurity/other 62

Anthropic Güvenlik Olaylarına Yanıt Verdi ve Enterprise Güvenlik Önlemlerini Açıkladı

Anthropic, güvenlik olaylarına müdahale ve kötüye kullanımı önlemek için Enterprise Frontier Safeguards (EFS) adlı güvenlik çözümlerini kamuoyuna açıkladı; bu sistem sıfır veri saklama ve otomatik izleme sunuyor.

02.09.2026 14:48 SecurityWeek US
siber güvenlik malware cybersecurity
Kurumsal Yapay Zekayı Güvenceye Almak: Benimsemeden Saldırı Hazırlığına
cyberwar/other 72

Kurumsal Yapay Zekayı Güvenceye Almak: Benimsemeden Saldırı Hazırlığına

Küresel işletmelerin yapay zekayı güvenli ve ölçekli bir şekilde benimsemesi için stratejiler ve güvenlik kontrolleri üzerinde duruluyor; CISOs için güvenlik odaklı bir yaklaşımla hızlı dijitalleşmenin nasıl yönetileceği tartışılıyor.

02.09.2026 14:30 The Hacker News US
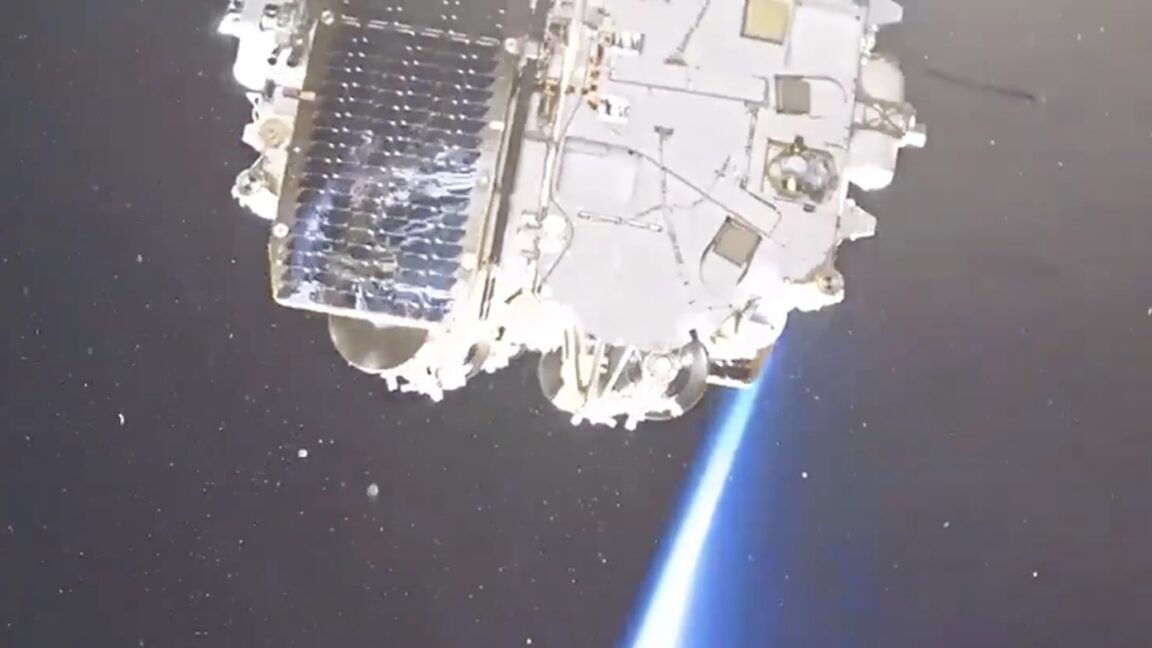
Rassvet: Rusya'nın Starlink'e rakibi başarısız mı oluyor? Bildiklerimiz

Rassvet: Rusya'nın Starlink'e rakibi başarısız mı oluyor? Bildiklerimiz

02.09.2026 14:15 58
İki SonicWall SMA 1000 Sıfır Günü Açığı Saldırı Zincirine Yol Açabilir

İki SonicWall SMA 1000 Sıfır Günü Açığı Saldırı Zincirine Yol Açabilir

02.09.2026 13:53 85
malware/cyberwar/other 78

OpenAI’nin Astra, Sıfır-Gün Zafiyetlerini Bulmada Kritik Eşiği Aştı

OpenAI’nın Astra modeli, bağımsız olarak zero-day bugları tespit edip istismar edebilme kapasitesine ulaştı ve güvenlik dünyasında ‘kritik eşik’ olarak tanımlanan bir noktayı geçti.

02.09.2026 13:38 SecurityWeek US
siber güvenlik zero-day yapay zeka
cyberwar/other 78

OpenAI’nin Astra, Kritik Siber Güvenlik Eşiğini Aştı İlk Model Oldu

Astra modelinin bağımsız olarak zero-day bulup istismar edebildiği iddiası, güvenlik alanında yeni tehdit manzarasını işaret ediyor ve yapay zeka güvenliği konusundaki tartışmaları derinleştiriyor.

02.09.2026 13:38 SecurityWeek US
siber güvenlik malware artificial intelligence
malware 72

Microsoft Defender, meşru Google arama bağlantılarını tehlikeli olarak işaretliyor

Defender for Office 365'in meşru Google arama linklerini yanlışlıkla güvenlik tehdidi olarak algıladığı bir hata ortaya çıktı; Microsoft bu durumu araştırıyor ve düzeltme çalışmaları yapıyor.

02.09.2026 13:29 BleepingComputer US
siber güvenlik malware güvenlik yazılımı
Bir AI Destekli Siber Saldırı: Unit 42 Araştırması İçinde
malware 78

Bir AI Destekli Siber Saldırı: Unit 42 Araştırması İçinde

Otonom yapay zeka ajanlarının kullanıldığı bir siber saldırı, birkaç saat içinde kurumsal ağlara erişim sağladı. Rapor, bu tür saldırılara karşı savunma yaklaşımlarını ve dikkat edilmesi gereken güvenlik önlemlerini özetliyor.

02.09.2026 13:00 Unit 42 US
siber güvenlik malware ai
vulnerability 78

Zero-Day açıklar SonicWall SMA1000 Cihazında giderildi

SonicWall SMA1000 Appliance için iki zero-day açığı açıklanmıştır: pre-auth SSRF ve post-auth uzaktan kod yürütme. Saldırganlar yetkisiz erişim ve uzaktan kod çalıştırma riskine sahip; üretici ve otoriteler advisorye uyulmasını tavsiye ediyor.

02.09.2026 12:51 NCSC NL Advisories NL
siber güvenlik malware network-security
cyberwar 60

2026 Ağustos 1-15 Siber Saldırıları Zaman Çizelgesi Görseli

Ağustos 2026 ilk yarısına ait 108 siber saldırının motivasyonları, etkilenen sektörler ve kullanılan taktikler görsel bir infografik olarak sunulmaktadır.

02.09.2026 12:46 HACKMAGEDDON IT
siber güvenlik malware cyber-attacks
UK siber yasa taslağı, satıcıları değil kullanıcıları hedefliyor
regulation 62

UK siber yasa taslağı, satıcıları değil kullanıcıları hedefliyor

UK hükümeti AI kullanıcılarını hedefleyen bir siber güvenlik tasarısını değerlendiriyor; satıcılar yerine kullanıcı davranışları üzerinde odaklanan yaklaşımı eleştiriliyor. Taslak, gönüllü güvenlik önlemlerine dayanıyor ve acil durum kapatma yetkilerini sınırlandırmayı içeriyor.

02.09.2026 12:44 The Register Security GB
siber güvenlik AI regülasyon
1 ... 60 61 62 63 64 ... 585
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-06
Son 24 saatte küresel siber güvenlik gündeminde kritik zafiyetler ve hassas veri ihlallerinin etkileri öne çıktı. Dell DSU CLI ve Citrix NetScaler’taki sıfır günler hızla yamalandı ve potansiyel uzaktan kod yürütme ihtimalleri üzerinde duruldu. Microsoft Exchange Server’da kimlik doğrulama zafiyeti nedeniyle yetki yükseltme riski bulundu. Danimarka nüfus kayıtlarıyla ilgili geniş çaplı veri ihlali haberleri, kişisel bilgiler sızdırabilir nitelikte duyuruldu. Bu olaylar, kritik altyapı ve bulut/veri tabanı güvenliğine dair tehditleri artırarak, güvenlik güncellemelerini, olay incelemesini ve iletişim güvenliğini ön plana çıkardı.
Toplam Haber: 60
Yüksek Önem: 2
IOC/CVE: 13
Öne Çıkanlar
• Dell DSU CLI’de kritik güvenlik açığı tespit edildi ve acil yama çağrısı yapıldı.
• Citrix NetScaler için CVE-2026-88779 sıfır gün zafiyeti tespit edildi ve uzaktan kod yürütme ihtimali üzerinde çalışmalar sürüyor.
• Microsoft Exchange Server’da CVE-2026-96940 ile kimlik doğrulama sonrası ayrıcalık yükseltme riski bulundu ve çıkışta yamalar yayımlandı.
• Danimarka CPR veri ihlali kapsamında yaklaşık 8.8 milyon kişinin bilgilerinin sızdırıldığı duyuruldu.
• Sızıntı haberleri ve güvenlik açıkları, güvenlik yamalarının uygulanmasının önemi ve izleme kapasitesinin artırılmasının gerekliliğini vurguladı.
CVE ve Açıklamaları
CVE-2026-61500
kullanıcı verilerine yetkisiz erişim ve uzaktan kod yürütme potansiyeli
CVE-2026-XXXX
bilinmiyor
CVE-2026-77805
yüksek seviye erişim ve hizmet reddi etkileri
CVE-2026-96940
yetkili kullanıcılar üzerinden kimlik sahteciliği ve veri okuma riski
CVE-2026-XXXXX
bilinmiyor
CVE-XXXX-XXXX
bilinmiyor
CVE ve Açıklamaları
CVE-2026-84414
bilinmiyor
CVE-2026-88779
NetScaler üzerinde uzaktan kod yürütme ihtimali