Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 8249 kayıt listeleniyor.

8249
Kayıt
12
Bu sayfa
1048
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other malware/cybercrime cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network phishing cybercrime ransomware privacy
Öne çıkan haberler
Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi
vulnerability 88

Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi

Cisco SD-WAN Manager'daki kritik zeroday açığı, uzaktan API üzerinden yönetici erişimini mümkün kılıyor. CVE-2026-76504 için yamalar mevcut, ancak kısa vadede savunma yöntemi yok.

30.09.2026 18:24 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor
vulnerability 78

Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor

Bir Exchange zafiyeti, kimliği doğrulanmış bir saldırganın ayrıcalıkları yükseltebilmesini mümkün kılar. CVE-2026-96940; CVSS 8.8. Yangın etkileyici hassasiyetle yüksek riskli kabul edilmiştir; Microsoft güvenlik güncellemesi yayımladı.

05.10.2026 19:21 The Hacker News US
Hafta Özeti: NetScaler ve FortiMail 0-günler, AI Kodlama Sızıntıları, Spectre v2 ve Fidye Yazılımı Tutuklamaları
vulnerability/apt/hacking/malware/cyberwar/other 78

Hafta Özeti: NetScaler ve FortiMail 0-günler, AI Kodlama Sızıntıları, Spectre v2 ve Fidye Yazılımı Tutuklamaları

Hafta özetinde NetScaler ve FortiMail üzerinde 0-day açıkları, AI kodlama sızıntıları, Spectre v2 tehditleri ve fidye yazılımı yakalamalarına dair gelişmeler ele alınıyor; savunma için hızlı yamalar ve güvenlik operasyonlarının önemi vurgulanıyor.

05.10.2026 17:20 The Hacker News US
MFA Geçti. Saldırgan Hâlâ İçeri Girdi.
cyberwar/other 78

MFA Geçti. Saldırgan Hâlâ İçeri Girdi.

MFA yalnızca bir güvenlik özelliği değildir; farklı MFA türleri saldırılara karşı değişik dirence sahip. Phishing, AiTM, SIM swap ve cihaz kodu akışları gibi yöntemlerle MFA geçerli olsa bile hesabın ele geçirilebileceğini gösteren bir seri başlangıcıdır; passkeys ve phishing-resistant MFA kavramları üzerinde duruluyor.

05.10.2026 15:00 DarkOperator US
Saldırganlar, Rejetto HFS Zafiyetiyle Yönetici Oturumu Sahteciliği ve RCE İçin Hedef Aldı
vulnerability 78

Saldırganlar, Rejetto HFS Zafiyetiyle Yönetici Oturumu Sahteciliği ve RCE İçin Hedef Aldı

Rejetto HTTP File Server'daki CVE-2026-61500, zayıf RNG nedeniyle öngörülebilir anahtarlar üretiyor ve bu durum oturum sahteciliği ile RCE riskine yol açabilir; aktif saldırı denemeleri tespit edildi.

05.10.2026 11:09 The Hacker News US
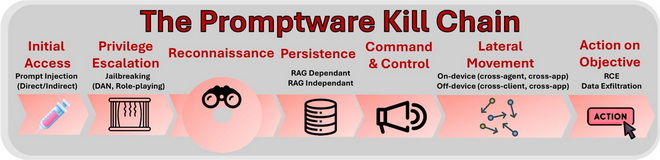
Promptware Ölüm Zinciri
malware 85

Promptware Ölüm Zinciri

Yapay zeka tabanlı sistemlere yönelik saldırılar, 'prompt injection' teknikleri ile gerçekleştiriliyor. Bu durum, siber güvenlik alanında yeni bir tehdit olarak ortaya çıkıyor.

16.02.2026 15:04 Schneier on Security -
Güvenli ve Kapsayıcı E‑Toplum: Litvanya, AI Destekli Siber Dolandırıcılığa Nasıl Hazırlanıyor

Güvenli ve Kapsayıcı E‑Toplum: Litvanya, AI Destekli Siber Dolandırıcılığa Nasıl Hazırlanıyor

16.02.2026 14:55 75
El Paso Uçuş Yasağı Krizi, Drone Savunma Sorunlarının Sadece Başlangıcı

El Paso Uçuş Yasağı Krizi, Drone Savunma Sorunlarının Sadece Başlangıcı

16.02.2026 14:30 75
Yeni ZeroDayRAT Mobil Spyware Gerçek Zamanlı Gözetim ve Veri Hırsızlığı Sağlıyor
malware 85

Yeni ZeroDayRAT Mobil Spyware Gerçek Zamanlı Gözetim ve Veri Hırsızlığı Sağlıyor

ZeroDayRAT, Android ve iOS cihazlarda hassas verileri toplamak ve gerçek zamanlı gözetim sağlamak için kullanılan yeni bir mobil spyware platformudur. Geliştirici, alıcılar için satış, müşteri desteği ve güncellemeler sunan özel kanallar işletmektedir.

16.02.2026 13:24 The Hacker News -
spyware mobil güvenlik veri hırsızlığı
other 85

2026'nın En İyi Barındırılan Uç Nokta Güvenliği Yazılımları: Uzman Testi

Endpoint koruma ve yanıt platformları, AI destekli fidye yazılımı tespiti ve iç risk izleme gibi çeşitli özellikler sunuyor. Bu yazılımlar, siber güvenlik alanında önemli bir yere sahip.

16.02.2026 13:00 ZDNet Security -
siber güvenlik uç nokta koruma yazılım
malware 85

Google Ads ve Claude AI, ClickFix Üzerinden MacSync Kötü Amaçlı Yazılımını Yaymak İçin Kullanıldı

Moonlock Lab'daki siber güvenlik uzmanları, hackerların Google Ads ve sahte Claude AI kılavuzları kullanarak MacSync kötü amaçlı yazılımını yaymak için yeni bir ClickFix saldırısı gerçekleştirdiğini keşfetti.

16.02.2026 12:37 HackRead -
malware siber saldırı Google Ads
vulnerability 75

Japon seks oyuncakları üreticisi Tenga veri ihlalini açıkladı

Tenga, bir hacker'ın çalışanının e-posta hesabına erişim sağladığını ve bu durumun müşteri isimleri, e-postaları ve sipariş detaylarını tehlikeye attığını bildirdi. Şirket, Tokyo merkezli bir cinsel sağlık ve yaşam tarzı firmasıdır.

16.02.2026 11:31 Security Affairs -
veri ihlali siber güvenlik müşteri bilgileri
malware 75

2026 64-Bit Malware Trend

2026'da 64-bit malware trendleri incelendi. 32-bit kodların, 64-bit bilgisayarlarda sorunsuz çalışabilmesi nedeniyle hala yaygın olarak kullanıldığı vurgulandı.

16.02.2026 10:46 SANS ISC Diary -
malware siber güvenlik Windows
Yeni Chrome Sıfır Günü (CVE-2026-2441) Aktif Saldırı Altında - Yamanın Yayınlandığı
vulnerability 85

Yeni Chrome Sıfır Günü (CVE-2026-2441) Aktif Saldırı Altında - Yamanın Yayınlandığı

Google, Chrome tarayıcısında keşfedilen CVE-2026-2441 güvenlik açığını düzeltmek için güncellemeler yayınladı. Bu açık, CSS'deki bir kullanımdan sonra serbest bırakma hatası olarak tanımlanıyor ve yüksek şiddet derecesine sahip.

16.02.2026 09:38 The Hacker News -
güvenlik açığı Chrome CVE-2026-2441
hacking 85

Canada Goose, hackerların 600K müşteri kaydını sızdırması üzerine araştırma yapıyor

ShinyHunters grubu, Canada Goose'un 600.000 müşteri kaydını çaldığını duyurdu. Şirket, kendi sistemlerinde bir ihlal bulamadığını belirtti.

16.02.2026 07:45 BleepingComputer -
siber güvenlik veri ihlali müşteri verileri
malware 85

Yeni Clickfix Saldırısı Kullanıcıları Kötü Amaçlı Yazılım Yüklemek İçin DNS Ayarlarını Değiştirmeye Zorluyor

Yeni ClickFix saldırı yöntemi, kullanıcıları DNS ayarlarını değiştirmeye ikna ederek kötü amaçlı yazılım yüklemeyi hedefliyor. Saldırganlar, kullanıcıların sistem diyaloglarına zararlı komutlar yapıştırmasını sağlıyor ve bu komutlar, geleneksel tespit yöntemlerini atlayarak ağ trafiğiyle karışıyor.

16.02.2026 06:00 NCSC-FI News -
DNS hijacking malware sosyal mühendislik
malware 85

CTM360: Lumma Stealer ve Ninja Browser kötü amaçlı yazılım kampanyası Google Gruplarını istismar ediyor

CTM360, 4,000'den fazla kötü amaçlı Google Grubu ve 3,500 Google barındırmalı URL'nin aktif bir kötü amaçlı yazılım kampanyasında kullanıldığını rapor ediyor. Saldırganlar, kimlik bilgilerini çalan kötü amaçlı yazılımları dağıtmak için Google'ın güvenilir ekosistemini istismar ediyor.

16.02.2026 06:00 NCSC-FI News -
kötü amaçlı yazılım sosyal mühendislik Google Grupları
1 ... 626 627 628 629 630 ... 688
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-06
Son 24 saatte küresel siber güvenlik gündeminde kritik zafiyetler ve hassas veri ihlallerinin etkileri öne çıktı. Dell DSU CLI ve Citrix NetScaler’taki sıfır günler hızla yamalandı ve potansiyel uzaktan kod yürütme ihtimalleri üzerinde duruldu. Microsoft Exchange Server’da kimlik doğrulama zafiyeti nedeniyle yetki yükseltme riski bulundu. Danimarka nüfus kayıtlarıyla ilgili geniş çaplı veri ihlali haberleri, kişisel bilgiler sızdırabilir nitelikte duyuruldu. Bu olaylar, kritik altyapı ve bulut/veri tabanı güvenliğine dair tehditleri artırarak, güvenlik güncellemelerini, olay incelemesini ve iletişim güvenliğini ön plana çıkardı.
Toplam Haber: 60
Yüksek Önem: 2
IOC/CVE: 13
Öne Çıkanlar
• Dell DSU CLI’de kritik güvenlik açığı tespit edildi ve acil yama çağrısı yapıldı.
• Citrix NetScaler için CVE-2026-88779 sıfır gün zafiyeti tespit edildi ve uzaktan kod yürütme ihtimali üzerinde çalışmalar sürüyor.
• Microsoft Exchange Server’da CVE-2026-96940 ile kimlik doğrulama sonrası ayrıcalık yükseltme riski bulundu ve çıkışta yamalar yayımlandı.
• Danimarka CPR veri ihlali kapsamında yaklaşık 8.8 milyon kişinin bilgilerinin sızdırıldığı duyuruldu.
• Sızıntı haberleri ve güvenlik açıkları, güvenlik yamalarının uygulanmasının önemi ve izleme kapasitesinin artırılmasının gerekliliğini vurguladı.
CVE ve Açıklamaları
CVE-2026-61500
kullanıcı verilerine yetkisiz erişim ve uzaktan kod yürütme potansiyeli
CVE-2026-XXXX
bilinmiyor
CVE-2026-77805
yüksek seviye erişim ve hizmet reddi etkileri
CVE-2026-96940
yetkili kullanıcılar üzerinden kimlik sahteciliği ve veri okuma riski
CVE-2026-XXXXX
bilinmiyor
CVE-XXXX-XXXX
bilinmiyor
CVE ve Açıklamaları
CVE-2026-84414
bilinmiyor
CVE-2026-88779
NetScaler üzerinde uzaktan kod yürütme ihtimali