Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 8116 kayıt listeleniyor.

8116
Kayıt
12
Bu sayfa
1059
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime breach vulnerability/malware malware/cybersecurity data_breach Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai phishing network privacy cybercrime cve
Öne çıkan haberler
CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi
vulnerability 92

CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi

CISA, Cisco Catalyst SD-WAN Manager'daki kritik kimlik doğrulama atlatma açığını KEV'e ekledi ve aktif istismar raporları bulunmaktadır. CVE-2026-76504, savunmasız sisteme yetkisiz uzaktan erişim imkanı sunabilir.

01.10.2026 13:33 The Hacker News US
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
FBI FortiBleed Saldırısının Fortinet Cihazlarında Aktif Olduğunu Açıkladı
malware 78

FBI FortiBleed Saldırısının Fortinet Cihazlarında Aktif Olduğunu Açıkladı

Fortinet cihazlarına yönelik kimlik avı kampanyası devam ediyor; tehdit aktörleri ele geçirilen kimlik bilgilerinden faydalanıyor ve eski hash depolama kullanarak erişim sağlıyor.

07.10.2026 14:56 The Hacker News US
ASOS Olayı: Saldırganlar Müşterilerin Güvendiği Kanalları Nasıl Kullanıyor
phishing/social-engineering 78

ASOS Olayı: Saldırganlar Müşterilerin Güvendiği Kanalları Nasıl Kullanıyor

Kötü niyetli aktörler, müşterilerin güvendiği meşru iletişim kanallarını kullanarak sosyal mühendislik ve kimlik doğrulama akışlarına müdahale ediyor; üçüncü taraf iletişim platformları ve kurumsal entegrasyonlar üzerinden iletişim güvenliğinin önemini artırıyor.

07.10.2026 13:40 Rapid7 US
Bir ihlal gerekli ve hata yapılmamalı
cyberwar 78

Bir ihlal gerekli ve hata yapılmamalı

AI tabanlı otonom ajanların kamu altyapısına yönelik tehdidi, savunma hazırlıklarının önemini vurguluyor. Etkin müdahale için kurumlar, ajan supposed davranışları ve olay yanıt süreçlerini güçlendirmeli.

07.10.2026 13:00 Cisco Talos Intelligence Group US
Ajan-ajan İletişimini Güvenceye Almak: Bir Sonraki Kimlik Sınırı
cyberwar/other 78

Ajan-ajan İletişimini Güvenceye Almak: Bir Sonraki Kimlik Sınırı

Otonom ajanlar arasındaki iletişimin güvenliğini sağlamak için ajanları ayrı varlıklar olarak ele almak, yetkilendirme zincirlerini doğrulamak ve davranış anomalilerini tespit etmek kritik. Güvenlik operasyonları, ajan geçmişi, araç çağrıları ve veri erişimini tek bir görünüm altında birleştirmeli.

06.10.2026 17:11 Rapid7 US
Blinder Tunnel Kampanyası Irak Altyapısını Hedefliyor
malware 78

Blinder Tunnel Kampanyası Irak Altyapısını Hedefliyor

Blinder Tunnel, İran bağlantılı bir tehdit aktörü tarafından kullanılan bir kampanya olup, sahte iş ilanları ve GitHub tabanlı C2 ile Irak’taki kritik altyapıyı hedefliyor. Tehdit aktörünün altyapı hedeflemesi ve malware ile kontrol/komuta yapısı ön planda.

06.10.2026 13:00 Unit 42 US
malware 72

2026'nın İlk Yarımında Japonya'daki Fidye Yazılımları Olayları: The Gentlemen’in Altyapısının İncelenmesi ve Qilin'in AI Kullanımına Dair Kanıtlar

2026'nın ilk yarısında Japonya'da ransomware vakalarında artış gözlendi. The Gentlemen baskın grup olarak öne çıktı ve KOBİ odaklı hedefler ağırlık kazandı; Qilin ise yapay zeka kullanımıyla operasyonlarını geliştirdi.

18.09.2026 05:00 NCSC-FI News FI
ransomware malware threat-intelligence
malware 78

ABD NightmareStresser DDoS-işe yarayan hizmeti kapattı

NightmareStresser adlı DDoS-for-hire platformunun alan adları kapatıldı; hizmet, botnet'ler üzerinden büyük ölçekli DDoS saldırıları için kiralama imkanı sunuyordu.

18.09.2026 05:00 NCSC-FI News FI
siber güvenlik malware ağ
vulnerability 78

ISC, BIND 9'da Ondört Güvenlik Açığını Duyurdu

ISC, BIND 9 için 14 güvenlik açığını duyurdu. Öğeler arasında kimlik doğrulama olmadan IXFR deltası, DNS64 işlemleri, use-after-free hataları ve bellek tüketimi/duyuru sorunları bulunuyor; toplam CVSS 7.5 değerinde çok sayıda CVE mevcut.

18.09.2026 05:00 NCSC-FI Vulns FI
malware network-security dns
vulnerability 62

CISA weekly vulnerability bulletin is not necessary anymore

CISA, haftalık güvenlik açığı bültenini sonlandırıyor ve ağır risk odaklı bir yaklaşım benimseyeceğini açıkladı. Bu değişiklik, federal ajansların güvenlik güncellemelerini risk temelli olarak önceliklendirmesini hedefliyor.

18.09.2026 05:00 NCSC-FI News FI
cybersecurity vulnerability policy
malware 88

Brevo tedarik zinciri saldırısı 100k+ siteyi etkiledi: Wordpress backdoors ve Clickfix kötü amaçlı yazılım

Brevo (Sendinblue) tedarik zinciri saldırısında, müşterilerin sitelerine dağıtılan Wordpress eklentisi ve Clickfix kaplama ile ziyaretçilere yönelik zararlı içerikler sunuldu. Olay büyük ölçekte müşteri sitelerini etkiledi ve 100k'dan fazla kurumu kapsıyor.

18.09.2026 05:00 NCSC-FI News FI
malware supply_chain wordpress
AI kodlama ajanlarının 0-tık RCE açığı anahtarlara kadar sızma potansiyeli yaratıyor
vulnerability 78

AI kodlama ajanlarının 0-tık RCE açığı anahtarlara kadar sızma potansiyeli yaratıyor

AI kodlama ajanlarında 0-click RCE açığı tespit edildi; saldırganlar anahtarlar gibi kritik yetkilere erişim elde edebilir. Plugin4Shell benzeri çoklu ürünleri etkileyen bir güvenlik zafiyeti bildiriliyor.

18.09.2026 01:42 The Register Security GB
Günümüz SOC’sinde Çoklu Ortam Pivotuna Karşı Savunma

Günümüz SOC’sinde Çoklu Ortam Pivotuna Karşı Savunma

18.09.2026 01:00 72
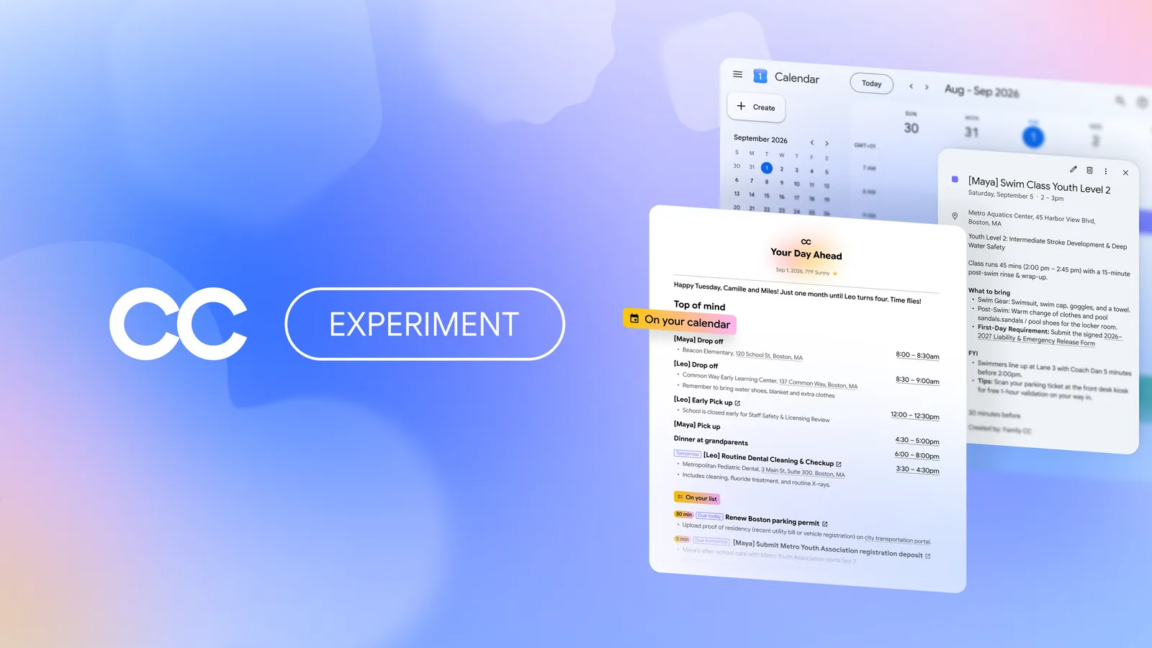
Google, aileler için deneysel 'CC' yapay zeka ajanını duyurdu

Google, aileler için deneysel 'CC' yapay zeka ajanını duyurdu

17.09.2026 23:24 52
vulnerability 72

Tanium security advisory (AV26-935)

Tanium Threat Response ürünlerinde Update 15, Update 8 ve Update 25 sürümleri için bilinen bir güvenlik açığı mevcut ve kullanıcıların güncellemeleri uygulaması tavsiye ediliyor.

17.09.2026 22:52 Canada Cyber Alerts CA
malware vulnerability cybersecurity
vulnerability 78

Dell güvenlik duyuru (AV26-934)

Dell ürünlerinde (OS10, OMSA, ECS, ObjectScale, DUP Framework, WMS, DRM) çoklu güvenlik açıkları keşfedildi ve güncellemeler DSAs ile duyuruldu. Kurumlar ve kullanıcılar güncellemeleri uygulamalı.

17.09.2026 22:46 Canada Cyber Alerts CA
malware vulnerability network
Roku rolls out over 30 subscription bundles for up to 30% off, plus a new Labs feature
other 42

Roku rolls out over 30 subscription bundles for up to 30% off, plus a new Labs feature

Roku, 30'a yakın abonelik paketi ve Labs özelliğini kullanıma sunarak tasarruf imkanı sağladı; HBO Max, Starz ve Fox One dahil olmak üzere çeşitli kanallar içeriyor.

17.09.2026 22:17 ZDNet Security US
telecommunication streaming subscription
Bir Cumhuriyetçi yasa tasarısı, ISS'ler, DNS sağlayıcıları ve VPN'leri piratlık sitelerini engellemeye yönlendirecek
cyberwar/other 58

Bir Cumhuriyetçi yasa tasarısı, ISS'ler, DNS sağlayıcıları ve VPN'leri piratlık sitelerini engellemeye yönlendirecek

Bir yasa tasarısı, korsanlık sitelerinin engellenmesi için ISS'ler, DNS sağlayıcıları ve VPN'lere mahkeme emriyle baskı kurmayı amaçlıyor; bu, dijital altyapı güvenliği ve içerik hakları denetimini güçlendirmeye yönelik bir adım.

17.09.2026 22:07 Ars Technica US
cyberpolicy network-security internet-regulation
1 ... 64 65 66 67 68 ... 677
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-07
Son 24 saat içinde Atlassian Data Center ürünlerinde kritik dosya erişim açığı (CVE-2026-21589) ve birkaç zafiyet/görünen tehdit başlığı öne çıktı. Pwn2Own Ireland yarışmasında sıfır günler ve Samsung Galaxy S26 üzerinde keşfedilen güvenlik açıkları gündemdeydi. İran bağlantılı Blinder Tunnel kampanyası Irak altyapısını hedefleyen saldırı çabalarını gösterdi. Genel olarak zararlı dosya erişimi, sıfır gün keşifleri ve kritik altyapı hedefleri esas tema olarak öne çıktı. Ağ ve kimlik güvenliği, yapay zeka ajanlarıyla ilgili güvenlik endişeleri ile birlikte, çok sayıda şirkete yönelik tehditleri kapsayan geniş bir risk tablosu oluştu. Toplam olay sayısı yüksek olmasa da, yüksek önem dereceli bir vaka (Atlassian CVE-2026-21589) bulundu ve 42 US/14 GB gibi yoğun coğrafyada etki görüldü. Olaylar, dosya erişimi açığı, zafiyetler, kötü niyetli topluluklar ve kritik altyapıları hedefleyen kampanyalar etrafında yoğunlaştı.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-21589 ile Atlassian Data Center ürünlerinde yetkisiz dosya erişimi kritik bir risk olarak raporlandı.
• Pwn2Own Ireland açılış gününde 32 zero-day keşfedildi; Samsung Galaxy S26 güvenlik zafiyetleri ortaya çıktı.
• Atlassian Jira/Confluence için dosya erişim açığı güvenlik uyarısı yayımlandı ve çok sayıda ürün etkileniyor.
• Blinder Tunnel kampanyası İran bağlantılı aktörler tarafından Irak altyapısını hedefliyor.
• AI ajanlar arasındaki iletişimin güvenliği, genişletilmiş güvenlik mimarileri gerektiren yeni bir savunma alanı olarak öne çıktı.
CVE ve Açıklamaları
CVE-2026-91140
kısa etki
CVE-2026-78411
kısa etki
CVE-2026-21589
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-86360
kısa etki
CVE-YYYY-XXXX
kısa etki