Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 14384 kayıt listeleniyor.

14384
Kayıt
12
Bu sayfa
1048
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity cybercrime network-security ai cve security phishing
Öne çıkan haberler
CVE-2026-97229: GitLab'da Yetkisiz Uzaktan Kod Çalıştırma
vulnerability 92

CVE-2026-97229: GitLab'da Yetkisiz Uzaktan Kod Çalıştırma

CVE-2026-97229, GitLab'taki regresif düzenli ifade derleyicisindeki taşma hatasından kaynaklanan kritik bir uzaktan kod çalıştırma açığıdır. Açığa neden olan yapılandırma dosyasıyla.Formsauth ve UTF-8 yoluyla istismar edilebilen bu zafiyet için acil yamaya ihtiyaç vardır.

13.10.2026 14:29 Rapid7 US
Kritik GitLab RCE Hatası Kimlik Doğrulaması Olmadan Kod Çalıştırmaya İzin Veriyor
vulnerability 92

Kritik GitLab RCE Hatası Kimlik Doğrulaması Olmadan Kod Çalıştırmaya İzin Veriyor

CVE-2026-97229, GitLab'da kritik bir RCE açığıdır. Zayıf konfigürasyonlar veya etkilenmiş sürümler, uzaktan kimlik doğrulaması olmadan zararlı kod çalıştırılmasına yol açabilir; acil güvenlik güncellemeleri yayınlandı.

13.10.2026 11:58 SOC Prime US
Saldırganlar CVSS 10.0 Bricksforge WordPress Hatasını Kullanıyor: Yetkisiz RCE
vulnerability 88

Saldırganlar CVSS 10.0 Bricksforge WordPress Hatasını Kullanıyor: Yetkisiz RCE

Kritik Bricksforge eklentisi CVE-2026-85097 ile uzaktan kod yürütmeye gebe; WordPress siteleri hedef alınıyor. Patchstack'a göre şu anda aktif istismar mevcut.

12.10.2026 12:02 The Hacker News US
Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway
vulnerability 85

Cisco, Yeni Kritik Güvenlik Açığını Kullanan Aktif Saldırıları Uyarıyor: Secure Email Gateway

Cisco’nun Secure Email Gateway üzerinde yazılım açıkları nedeniyle aktif saldırılar uyarısı var. Saldırganlar, kimlik doğrulaması olmadan e-posta ekiyle sistemde kök yetkileri elde edebiliyor ve komutlar çalıştırabiliyor.

14.10.2026 21:38 The Hacker News US
Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var
vulnerability 85

Microsoft Yama Dağıtımıyla 1,413 Açığı Kapattı, İçerisinde Aktif İstismar Olan Biri de Var

Microsoft, 1,413 güvenlik açığını kapatan yama yayımladı; bazıları aktif olarak istismar ediliyor. Yetki yükseltme ve uzaktan kod yürütme sıklıkla görülen kategoriler arasında.

14.10.2026 07:34 The Hacker News US
GitLab CVSS 10, Kimlik Doğrulama Olmaksızın Sunucu Koduyla Uygulama Yürütebilecek Açığı Yama Yaptı
vulnerability 85

GitLab CVSS 10, Kimlik Doğrulama Olmaksızın Sunucu Koduyla Uygulama Yürütebilecek Açığı Yama Yaptı

GitLab'in yüksek şiddette bir güvenlik açığını yamalaması bildirildi. Açık, kimlik doğrulaması olmadan sunucu üzerinde kod çalıştırmaya imkan verebilecek türde ve CVSS 10.0 olarak derecelendirildi.

13.10.2026 11:43 The Hacker News US
Citrix, NetScaler yöneticilerine yamayı zorunlu kılacak bir gerekçe daha sunuyor
vulnerability 85

Citrix, NetScaler yöneticilerine yamayı zorunlu kılacak bir gerekçe daha sunuyor

Citrix NetScaler yönetim bileşenlerinde kritik bir güvenlik açığı bulunduğu ve yamaların uygulanmasının hayati olduğu belirtiliyor; exploitatıı durumunun bulunup bulunmadığı net değil fakat zaman sıkışıklığı vurgulanıyor.

09.10.2026 14:43 The Register Security GB
Kritik CVE-2025-64393: Veeam Backup & Replication RCE Açığı
vulnerability 85

Kritik CVE-2025-64393: Veeam Backup & Replication RCE Açığı

Kritik CVE-2025-64393 açıkları Veeam Backup & Replication üzerinde uzaktan kod yürütmeye izin veriyor. Aşamalı güvenlik güncellemesiyle çözüldüğü belirtiliyor.

08.10.2026 11:51 SOC Prime US
vulnerability 75

Anthropic Yeni Claude Sandbox ve Güvenlik Rehberi Eklentisini Yayınladı

Anthropic, geliştiricilerin kod yazarken güvenlik açıklarını tespit etmelerine yardımcı olan yeni bir eklenti tanıttı. Bu eklenti, şirket içinde geniş bir şekilde kullanıldı.

27.05.2026 09:43 SecurityWeek US
güvenlik yazılım geliştirme AI
other 75

İngiltere Vize Portalı, binlerce başvuranın pasaportlarını ve selfie'lerini çevrimiçi sızdırdı - ve sızıntıyı düzeltmedi

Birleşik Krallık vize portalı, başvuranların pasaportları ve selfie'lerini çevrimiçi olarak sızdırdı. Sorunu düzeltmek yerine, şirket avukatlar gönderdi.

27.05.2026 02:49 TechCrunch Security US
siber güvenlik veri sızıntısı vize başvurusu
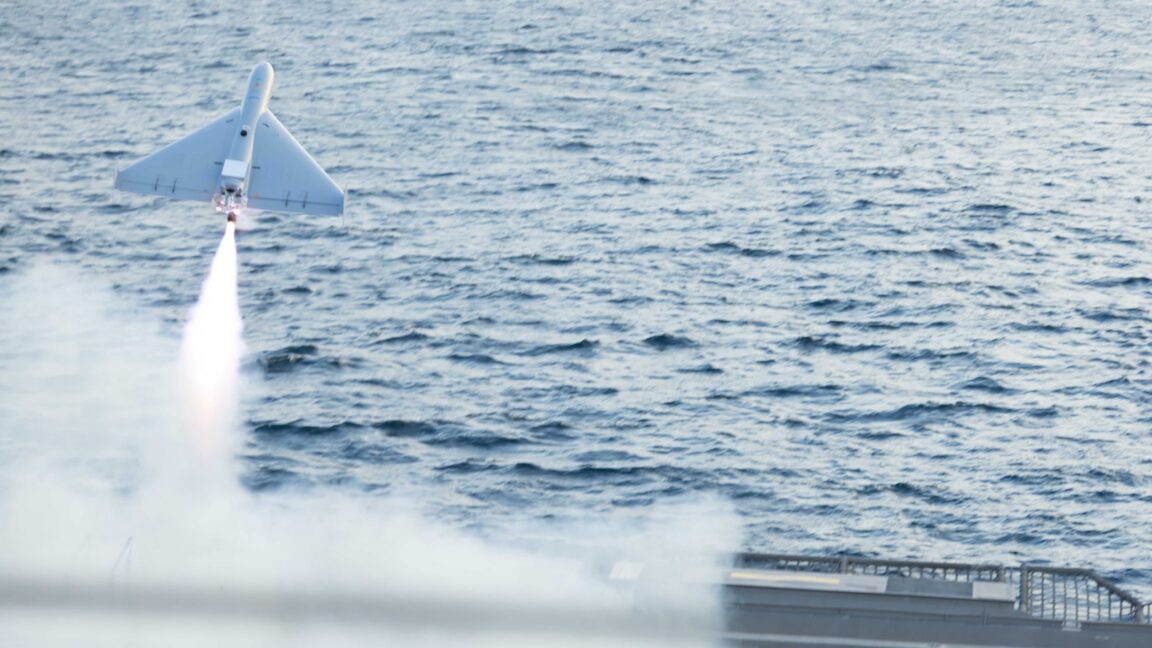
Musk, ABD ordusunun intihar dronlarının Starlink'i SpaceX kurallarını ihlal ederek kullandığını söyledi
other 75

Musk, ABD ordusunun intihar dronlarının Starlink'i SpaceX kurallarını ihlal ederek kullandığını söyledi

Musk, ABD ordusunun intihar dronlarının Starlink üzerinden iletişim kurduğunu ve bunun SpaceX'in kurallarına aykırı olduğunu ifade etti. Bu durum, askeri ve sivil teknolojilerin entegrasyonu ile ilgili tartışmaları artırıyor.

27.05.2026 00:23 Ars Technica US
vulnerability 85

KnowledgeDeliver açığı, web shell'leri yüklemek için sıfırıncı gün olarak istismar edildi

KnowledgeDeliver öğrenim yönetim sistemi üzerinde bulunan kritik bir sıfırıncı gün açığı, saldırganlar tarafından Godzilla web shell'inin yüklenmesi için istismar edildi. Bu durum, sistemin güvenliğini tehlikeye atıyor.

26.05.2026 23:07 BleepingComputer US
siber güvenlik sıfırıncı gün açığı web shell
Açık kaynak paketindeki kritik güvenlik açığı milyonlarca yapay zeka ajanını tehlikeye atıyor

Açık kaynak paketindeki kritik güvenlik açığı milyonlarca yapay zeka ajanını tehlikeye atıyor

26.05.2026 22:50 85
malware 85

Charter, ShinyHunters fidye tehdidi sonrası veri ihlalini doğruladı

Charter Communications, ShinyHunters grubunun fidye talebi sonrası bir veri ihlali yaşadığını açıkladı. Grubun, çalınan verileri ifşa etme tehdidi, şirketin siber güvenlik önlemlerini sorgulatıyor.

26.05.2026 22:46 BleepingComputer US
veri ihlali fidye yazılımı siber güvenlik
malware 85

Trojanize Gemini ve Claude Yükleyicileri Geliştiricileri SEO Zehirlenmesi ile Hedef Alıyor

Siber suçlular, geliştiricileri hedef alarak SEO zehirlenmesi yoluyla sahte Gemini ve Claude yükleyicileri kullanarak dosyasız malware ile enfekte ediyor ve veri çalıyorlar.

26.05.2026 21:46 HackRead GB
malware siber suç geliştirici
other 75

Kullandığım en kullanıcı dostu Linux dağıtımlarından biri aynı zamanda en güvenli olanlardan biri

Aurora Linux, yeni kullanıcılar için en iyi seçeneklerden biri olarak öne çıkıyor. Immutable yapısı, işletim sisteminin güvenliğini artırıyor.

26.05.2026 21:27 ZDNet Security US
Linux güvenlik immutable
MyPillow, fidye talep eden suçlular karşısında sert mi yoksa yumuşak mı olacağına karar vermeli

MyPillow, fidye talep eden suçlular karşısında sert mi yoksa yumuşak mı olacağına karar vermeli

26.05.2026 21:02 75
malware 85

Açık Veri Tabanlarında İşleyen Gizli Fidye Yazılımı Ekonomisi

Bir araştırma, 30,515 açık veri tabanının fidye saldırılarına uğradığını ve mağdurların genellikle fidye ödemediğini gösterdi. Bu tür saldırılar, geleneksel fidye yazılımı hikayelerinden farklılık gösteriyor.

26.05.2026 20:57 Security Affairs IT
fidye yazılımı veri güvenliği siber suç
İran'da 3 Aylık Kesintinin Ardından İnternet Yeniden Başlıyor
other 75

İran'da 3 Aylık Kesintinin Ardından İnternet Yeniden Başlıyor

İran'da internet bağlantısı, yaklaşık 90 gün süren bir kesintinin ardından yeniden sağlanmaya başladı. Web izleme grupları, bu durumun kalıcılığı hakkında net bir bilgi bulunmadığını belirtiyor.

26.05.2026 20:31 Wired Security US
internet siber güvenlik bağlantı kesintisi
other 70

Starlink ve güneş kontrolü için Raspberry Pi ile kendi Wi-Fi yönlendiricimi inşa ettim - işte nasıl yaptım

Kullanıcı, Raspberry Pi kullanarak Starlink ile çalışan ve güneş enerjisi istasyonunu kontrol eden bir Wi-Fi yönlendiricisi inşa etti. Bu süreç, ağ teknolojileri ve siber güvenlik açısından ilginç bir örnek teşkil ediyor.

26.05.2026 20:30 ZDNet Security US
Wi-Fi Raspberry Pi Starlink
1 ... 681 682 683 684 685 ... 1199
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-15
15 Ekim 2026 tarihli son 24 saat haber özetinde, kritik ve yüksek riskli güvenlik açıkları ile siber tehditlerin çeşitliliği öne çıkıyor. AnyDesk pre-auth heap overflow ve FortiSIEM yol geçirgenliği gibi zararlı kapasite kullanımlarına işaret eden vakalar ön planda. IBM, NVIDIA ve Adobe ürünlerinde çok sayıda CVE duyurusu yapılması, kurumsal yazılım ekosistemlerinde geniş çaplı etkinlikler olduğuna işaret ediyor. Ayrıca bulut ve yapay zeka odaklı çözümlerde yetkisiz erişim ve RCE potansiyelleri dikkat çekiyor. Saldırı yüzeyi, konut/kurumsal ağlar ve üretken altyapı için kritik düzeyde risk taşıyor. Disable/patch yönetimi ve izleme çözümlerinin güncel güvenlik politikalarıyla desteklenmesi zorunlu görünüyor. Ürünler güncellemelerden faydalanmazsa, verilerin bütünlüğü ve hizmet sürekliliği tehdit altında kalabilir. Genel olarak, hızlı yamalama ve ağ güvenliği iyileştirmeleri için yoğun tempo gerekiyor.
Toplam Haber: 98
Yüksek Önem: 19
IOC/CVE: 36
Öne Çıkanlar
• AnyDesk pre-auth heap buffer overflow RCE; Linux üzerinde root komut çalıştırma potansiyeli ve PoC mevcut.
• IBM ürünlerinde çok sayıda kritik CVE ile geniş etkili savunmasızlıklar bildirildi ve resmi düzeltmeler mevcut.
• NVIDIA ekosisteminde CVE yoğunluğu; RCE, yetki yükseltme ve veri sızması potansiyelleri kapsıyor.
• Adobe 140 CVE ve çok sayıda ürünü kapsayan güvenlik güncellemeleri yayımlandı.
• FortiSIEM’de yol geçirgenliği açığı, kimlik doğrulaması olmadan komut çalıştırmaya imkan verebilir.
• CVE-2026-65180 ve diğer NVIDIA CVE’ler, çeşitli AI ve depolama ürünlerinde ciddi riskler taşımakta.
CVE ve Açıklamaları
CVE-2026-76519
kısa etki
CVE-2026-0322
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-103499
kısa etki
CVE-2026-107656
kısa etki
CVE-2026-106172
kısa etki
CVE ve Açıklamaları
CVE-2026-106170
kısa etki
CVE-2026-YYYY
kısa etki
CVE-2026-104935
kısa etki
CVE-2026-74580
kısa etki
CVE-2024-XXXXX
kısa etki
CVE-2024-YYYYY
kısa etki
CVE ve Açıklamaları
CVE-2026-96951
kısa etki
CVE-2026-106347
kısa etki
CVE-2026-106358
kısa etki
CVE-2026-110136
kısa etki
CVE-2026-110148
kısa etki
CVE-2026-110161
kısa etki
CVE ve Açıklamaları
CVE-2026-106184
kısa etki
CVE-2026-106200
kısa etki