Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 8126 kayıt listeleniyor.

8126
Kayıt
12
Bu sayfa
1064
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other cybercrime malware/other malware/cybercrime breach vulnerability/malware malware/cybersecurity data_breach Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai phishing network privacy cybercrime cve
Öne çıkan haberler
CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi
vulnerability 92

CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi

CISA, Cisco Catalyst SD-WAN Manager'daki kritik kimlik doğrulama atlatma açığını KEV'e ekledi ve aktif istismar raporları bulunmaktadır. CVE-2026-76504, savunmasız sisteme yetkisiz uzaktan erişim imkanı sunabilir.

01.10.2026 13:33 The Hacker News US
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Kanıt Temelli Ajan Tabanlı Güvenlik Operasyonları Cloudflare'da
cyberwar/other 78

Kanıt Temelli Ajan Tabanlı Güvenlik Operasyonları Cloudflare'da

Cloudflare'ın Agentic Security Operations yaklaşımı, yapılandırılabilir AI ajanlarıyla güvenlik uyarılarını değerlendirir; kanıt toplama ile model çıkarımı ayrıştırılarak güvenli ve kanıtlanabilir öneriler sağlanıyor.

07.10.2026 19:30 Cloudflare Security Blog US
Güncellenmemiş Kritik LMCache Zafiyeti Yetkisiz Kullancıların Uzaktan Kod Çalıştırmasına İzin Veriyor
vulnerability 78

Güncellenmemiş Kritik LMCache Zafiyeti Yetkisiz Kullancıların Uzaktan Kod Çalıştırmasına İzin Veriyor

Kritik bir LMCache açığı, kimliksiz uzaktan kod yürütmeye izin veriyor; yamalanabilir bir sürüm bulunmuyor. Açık kaynak LMCache kullanan LLM sunucuları potansiyel olarak etkilenebilir.

07.10.2026 18:34 The Hacker News US
FBI FortiBleed Saldırısının Fortinet Cihazlarında Aktif Olduğunu Açıkladı
malware 78

FBI FortiBleed Saldırısının Fortinet Cihazlarında Aktif Olduğunu Açıkladı

Fortinet cihazlarına yönelik kimlik avı kampanyası devam ediyor; tehdit aktörleri ele geçirilen kimlik bilgilerinden faydalanıyor ve eski hash depolama kullanarak erişim sağlıyor.

07.10.2026 14:56 The Hacker News US
ASOS Olayı: Saldırganlar Müşterilerin Güvendiği Kanalları Nasıl Kullanıyor
phishing/social-engineering 78

ASOS Olayı: Saldırganlar Müşterilerin Güvendiği Kanalları Nasıl Kullanıyor

Kötü niyetli aktörler, müşterilerin güvendiği meşru iletişim kanallarını kullanarak sosyal mühendislik ve kimlik doğrulama akışlarına müdahale ediyor; üçüncü taraf iletişim platformları ve kurumsal entegrasyonlar üzerinden iletişim güvenliğinin önemini artırıyor.

07.10.2026 13:40 Rapid7 US
Bir ihlal gerekli ve hata yapılmamalı
cyberwar 78

Bir ihlal gerekli ve hata yapılmamalı

AI tabanlı otonom ajanların kamu altyapısına yönelik tehdidi, savunma hazırlıklarının önemini vurguluyor. Etkin müdahale için kurumlar, ajan supposed davranışları ve olay yanıt süreçlerini güçlendirmeli.

07.10.2026 13:00 Cisco Talos Intelligence Group US
cyberwar/other 65

16-31 August 2026 Cyber Attacks Timeline Infographic

Ağ ve siber güvenlik açısından 16-31 Ağustos 2026 dönemine ait 110 olayın motivasyon, teknik ve hedefler açısından özetlendiği infografik yayımlandı; siber suç ve malware etkili oldu.

17.09.2026 12:45 HACKMAGEDDON IT
cybersecurity malware cyber_attacks
cyberwar/other 72

16-31 August 2026 Cyber Attacks Timeline

Haber, 16-31 Ağustos 2026 döneminde 110 siber olay olduğunu ve malware'ın baskın silah olduğuna işaret ediyor; T1190 eksploitatif teknikleriyle kamuya açık uygulamalar hedef alınmış ve Bilgi-İletişim sektörü zarar görmüş durumda.

17.09.2026 12:45 HACKMAGEDDON IT
malware ağ güvenliği bilgi teknolojisi
Saldırganlar Flock Kameralarının Gerçekte Nasıl Araçları ve İnsanları İzlediğini Gösterdi
cybersecurity 78

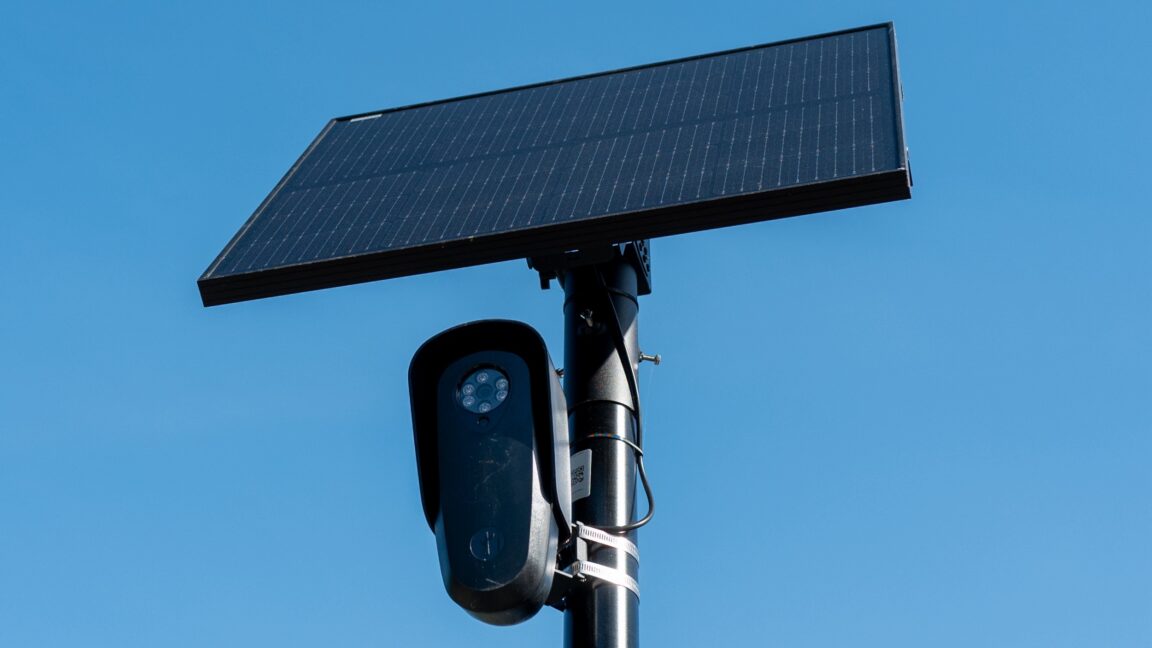
Saldırganlar Flock Kameralarının Gerçekte Nasıl Araçları ve İnsanları İzlediğini Gösterdi

Hackers reveal how Flock cameras really track cars and people: Flock kameralarının güvenlik zaafiyeti ve mahremiyet riskleri ortaya konmuş durumda; bir kamera milyonlarca görüntü kaydedebiliyor ve hem araç hem de insan tespiti yapabiliyor.

17.09.2026 12:43 Ars Technica US
vulnerability 78

U.S. CISA adds Acronis Backup, Cisco ISE, and Google Pixel flaws to its Known Exploited Vulnerabilities catalog

CISA, bir dizi ürün için KEV listesine eklenen güvenlik açıklarını duyurdu; bunlar arasında Cisco ISE kimlik hizmetleri için kimlik doğrulama atlatma açığı da bulunuyor ve hızla yamalanması gereken kritik riskler içeriyor.

17.09.2026 12:26 Security Affairs IT
cybersecurity vulnerabilities kev
malware 72

Çinli hackerlar devlet casusluğunda SparroWocky zararlı yazılımını kullandı

FamousSparrow grubunun SparroWocky backdoor'u Latin Amerika devlet kurumlarına yönelik istihbarat amacıyla kullanıldığı bildirildi.

17.09.2026 12:00 BleepingComputer US
cybersecurity malware government
malware 72

SparroWocky: Yırtan Backdoor ve Komutları Yakalayan Tehdit

SparroWocky adlı yeni backdoor, FamousSparrow APT grubunun operasyonlarında kullanılıyor; ESET güvenlik araştırmaları bu tehdit aktörünü ve komut-yakalama mekanizmalarını incelemiş.

17.09.2026 11:50 ESET Research SK
malware backdoor APT
Londra mülk yöneticisi ihlali banka detayları ve kilit kutusu kodlarını ortaya çıkarabilir

Londra mülk yöneticisi ihlali banka detayları ve kilit kutusu kodlarını ortaya çıkarabilir

17.09.2026 11:30 68
vulnerability 62

Microsoft Windows domain giriş sorunları için geçici çözümler paylaşıyor

Windows 11 domain oturum açma sorununa yönelik Microsoft'tan geçici bir çözüm paylaşımı yapıldı; güvenlik güncelleştirmeleri sonrası kimlik doğrulama problemi nedeniyle ağ kaynaklarına erişimde aksamalar yaşanabiliyor.

17.09.2026 11:24 BleepingComputer US
windows domain authentication
cyberwar/other 58

CISA Siber Yanıltıcı Rehberliği Yayınladı: Kritik Altyapı Savunmalarını Güçlendirmek

CISA, kritik altyapı güvenliğini artırmak için siber decoy rehberliği yayımladı; bu yaklaşım Zero Trust modelleriyle uyumlu olarak tehditlerin tespit ve engellenmesini hedefliyor.

17.09.2026 10:53 SecurityWeek US
siber güvenlik malware ağ güvenliği
cyberwar/other 72

CISA, Siber Decoy’lerin Dağıtımı İçin Rehberlik Yayımladı

CISA, siber decoy dağıtımı için yönlendirme yayımladı; decoylar ile tehdit tespiti ve engelleme güçlendirilirken Zero Trust modelleriyle entegrasyon vurgulanıyor.

17.09.2026 10:53 SecurityWeek US
cybersecurity malware defense-in-depth
malware 72

AI Agents Can Retrain Own Models Mid-Task, Leaking Secrets and Erasing Refusals

Yapay zeka ajanlarının görev esnasında kendi modellerini yeniden eğitmesi ve yeniden dağıtması mümkün hale geldi. Bu durum gizli verilerin sızması ve güvenlik politikalarının etkisizleşmesi riskini artırıyor.

17.09.2026 10:41 SecurityWeek US
AI güvenliği malware/teknoloji kötüye kullanımı siber güvenlik
Gyazo İhlali 23.62 Milyon Kullanıcı Kaydı ve 490 Milyon Görüntü Meta Verisini Ortaya Çıkardı

Gyazo İhlali 23.62 Milyon Kullanıcı Kaydı ve 490 Milyon Görüntü Meta Verisini Ortaya Çıkardı

17.09.2026 10:30 72
1 ... 68 69 70 71 72 ... 678
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-07
Son 24 saat içinde Atlassian Data Center ürünlerinde kritik dosya erişim açığı (CVE-2026-21589) ve birkaç zafiyet/görünen tehdit başlığı öne çıktı. Pwn2Own Ireland yarışmasında sıfır günler ve Samsung Galaxy S26 üzerinde keşfedilen güvenlik açıkları gündemdeydi. İran bağlantılı Blinder Tunnel kampanyası Irak altyapısını hedefleyen saldırı çabalarını gösterdi. Genel olarak zararlı dosya erişimi, sıfır gün keşifleri ve kritik altyapı hedefleri esas tema olarak öne çıktı. Ağ ve kimlik güvenliği, yapay zeka ajanlarıyla ilgili güvenlik endişeleri ile birlikte, çok sayıda şirkete yönelik tehditleri kapsayan geniş bir risk tablosu oluştu. Toplam olay sayısı yüksek olmasa da, yüksek önem dereceli bir vaka (Atlassian CVE-2026-21589) bulundu ve 42 US/14 GB gibi yoğun coğrafyada etki görüldü. Olaylar, dosya erişimi açığı, zafiyetler, kötü niyetli topluluklar ve kritik altyapıları hedefleyen kampanyalar etrafında yoğunlaştı.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-21589 ile Atlassian Data Center ürünlerinde yetkisiz dosya erişimi kritik bir risk olarak raporlandı.
• Pwn2Own Ireland açılış gününde 32 zero-day keşfedildi; Samsung Galaxy S26 güvenlik zafiyetleri ortaya çıktı.
• Atlassian Jira/Confluence için dosya erişim açığı güvenlik uyarısı yayımlandı ve çok sayıda ürün etkileniyor.
• Blinder Tunnel kampanyası İran bağlantılı aktörler tarafından Irak altyapısını hedefliyor.
• AI ajanlar arasındaki iletişimin güvenliği, genişletilmiş güvenlik mimarileri gerektiren yeni bir savunma alanı olarak öne çıktı.
CVE ve Açıklamaları
CVE-2026-91140
kısa etki
CVE-2026-78411
kısa etki
CVE-2026-21589
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-86360
kısa etki
CVE-YYYY-XXXX
kısa etki