Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 1366 kayıt listeleniyor.

1366
Kayıt
12
Bu sayfa
1039
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/cybercrime malware/other cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai network phishing cybercrime ransomware security
Öne çıkan haberler
CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi
vulnerability 92

CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi

CISA, Cisco Catalyst SD-WAN Manager'daki kritik kimlik doğrulama atlatma açığını KEV'e ekledi ve aktif istismar raporları bulunmaktadır. CVE-2026-76504, savunmasız sisteme yetkisiz uzaktan erişim imkanı sunabilir.

01.10.2026 13:33 The Hacker News US
Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi
vulnerability 88

Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi

Cisco SD-WAN Manager'daki kritik zeroday açığı, uzaktan API üzerinden yönetici erişimini mümkün kılıyor. CVE-2026-76504 için yamalar mevcut, ancak kısa vadede savunma yöntemi yok.

30.09.2026 18:24 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor
vulnerability 78

Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor

Bir Exchange zafiyeti, kimliği doğrulanmış bir saldırganın ayrıcalıkları yükseltebilmesini mümkün kılar. CVE-2026-96940; CVSS 8.8. Yangın etkileyici hassasiyetle yüksek riskli kabul edilmiştir; Microsoft güvenlik güncellemesi yayımladı.

05.10.2026 19:21 The Hacker News US
MFA Geçti. Saldırgan Hâlâ İçeri Girdi.
cyberwar/other 78

MFA Geçti. Saldırgan Hâlâ İçeri Girdi.

MFA yalnızca bir güvenlik özelliği değildir; farklı MFA türleri saldırılara karşı değişik dirence sahip. Phishing, AiTM, SIM swap ve cihaz kodu akışları gibi yöntemlerle MFA geçerli olsa bile hesabın ele geçirilebileceğini gösteren bir seri başlangıcıdır; passkeys ve phishing-resistant MFA kavramları üzerinde duruluyor.

05.10.2026 15:00 DarkOperator US
SMTP anahtar: BPFDoor ve AVERAT ağ kenarında vuruyor
malware 78

SMTP anahtar: BPFDoor ve AVERAT ağ kenarında vuruyor

Rapid7, BPFDoor ve AVERAT'ın ağ uçlarında operasyonel olduğunu ve bu tehditlerin SMTP üzerinden tünelleme ile komut alarak hareket ettiğini açıkladı; dropperlar ve BPF tabanlı implantlar kullanılıyor, hedefler telekom ekipmanları ve DVR/CCTV gibi cihazlar.

02.10.2026 16:00 Rapid7 US
vulnerability 85

AL25-012 - Cisco ASA ve FTD cihazlarını etkileyen güvenlik açıkları – CVE-2025-20333, CVE-2025-20362 ve CVE-2025-20363 – Güncelleme 2

Cisco, ASA ve FTD cihazlarında bulunan CVE-2025-20333, CVE-2025-20362 ve CVE-2025-20363 güvenlik açıkları hakkında bir güncelleme yayınladı. Bu açıklar, yetkisiz erişim ve uzaktan kod çalıştırma gibi ciddi tehditler oluşturuyor.

11.05.2026 17:15 Canada Cyber Alerts CA
Cisco güvenlik açığı CVE
Mor Takımınız Mor Değil - Sadece Aynı Odada Kırmızı ve Mavi
other 75

Mor Takımınız Mor Değil - Sadece Aynı Odada Kırmızı ve Mavi

Siber güvenlikte kırmızı ve mavi takımların işbirliği, sistemsel sorunlar nedeniyle zorluklar yaşıyor. İnsanlar görevlerini doğru yapıyor, ancak sistemin işleyişi sorunlu.

11.05.2026 14:30 The Hacker News US
malware 85

TrickMo Android bankacılık zararlısı, gizli iletişim için TON blockchain'i benimsiyor

TrickMo Android bankacılık zararlısının yeni bir versiyonu, Avrupa'daki kullanıcıları hedef alarak yeni komutlar ekliyor ve TON blockchain'i kullanarak gizli komut ve kontrol iletişimi gerçekleştiriyor.

11.05.2026 12:03 BleepingComputer US
malware Android bankacılık
cyberwar 85

Yeniden Canlandırılan 'Crimenetwork' Pazar Yeri Kapatıldı, Yöneticisi Tutuklandı

Almanca konuşan çevrimiçi suç pazar yeri 'Crimenetwork', 22,000'den fazla kullanıcı ve 100'den fazla satıcı ile faaliyet gösteriyordu. Pazar yerinin kapatılması, siber suçlarla mücadelede önemli bir gelişme olarak öne çıkıyor.

11.05.2026 10:25 SecurityWeek US
siber suç pazar yeri tutuklama
cyberwar 85

Polis, Crimenetwork pazarının yeniden başlatılmasını durdurdu, yöneticiyi tutukladı

Alman yetkililer, suç pazarını yeniden başlatma girişimini durdurdu ve yöneticisini tutukladı. Crimenetwork, siber suçlarla ilgili faaliyetlerde bulunuyordu.

10.05.2026 17:16 BleepingComputer US
siber suç pazar tutuklama
TR-26-0179 (Palo Alto Networks PAN-OS Güvenlik Bildirimi)

TR-26-0179 (Palo Alto Networks PAN-OS Güvenlik Bildirimi)

07.05.2026 06:53 85
Mirai Tabanlı xlabs_v1 Botnet'i ADB'yi Kullanarak IoT Cihazlarını Ele Geçiriyor

Mirai Tabanlı xlabs_v1 Botnet'i ADB'yi Kullanarak IoT Cihazlarını Ele Geçiriyor

06.05.2026 23:21 85
vulnerability 85

Cisco güvenlik uyarısı (AV26-430)

Cisco, 6 Mayıs 2026 tarihinde birden fazla ürününde güvenlik açıklarını ele alan güvenlik uyarıları yayınladı. Kullanıcıların belirtilen güncellemeleri uygulamaları ve önerilen tavsiyeleri gözden geçirmeleri teşvik edilmektedir.

06.05.2026 22:25 Canada Cyber Alerts CA
güvenlik Cisco ağ
vulnerability 75

Yeni Cisco DoS açığı, cihazları canlandırmak için manuel yeniden başlatma gerektiriyor

Cisco, Crosswork Network Controller ve Network Services Orchestrator'da bir DoS açığını düzeltti. Bu açığın etkilediği sistemlerin kurtarılması için manuel yeniden başlatma gerektiği bildirildi.

06.05.2026 21:06 BleepingComputer US
Cisco DoS ağ güvenliği
vulnerability 75

Broadcom VMware güvenlik tavsiyesi (AV26-427)

Broadcom, 5 Mayıs 2026'da Tanzu GemFire Management Console'un 1.4.4 sürümünden önceki versiyonlarındaki güvenlik açıklarını ele alan bir güvenlik tavsiyesi yayımladı. Kullanıcıların gerekli güncellemeleri yapmaları teşvik ediliyor.

06.05.2026 16:44 Canada Cyber Alerts CA
güvenlik açığı VMware Tanzu GemFire
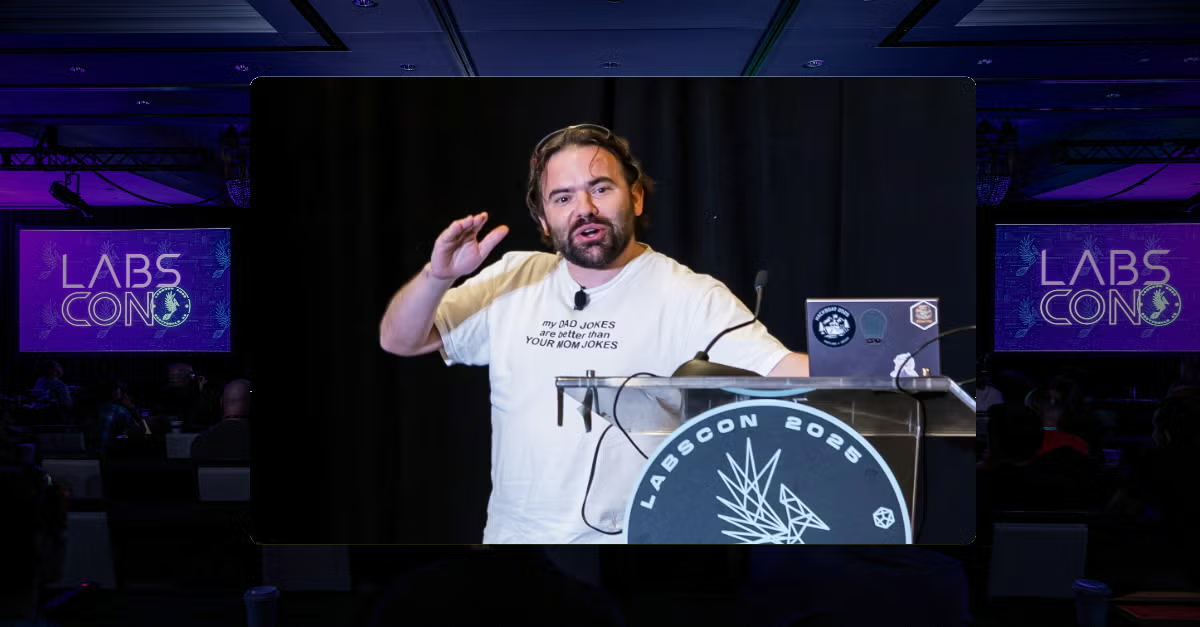
LABScon25 Tekrarı | Kullanıcı Deneyiminizi Geliştirmek İçin Lütfen Yabancı Varlığa Bağlanın
other 75

LABScon25 Tekrarı | Kullanıcı Deneyiminizi Geliştirmek İçin Lütfen Yabancı Varlığa Bağlanın

Joe FitzPatrick, ağ bağlantılı cihazların tüketici ithalatının küçük işletmeler ve kritik altyapılar için gerçek bir güvenlik riski oluşturduğunu açıkladı.

06.05.2026 16:00 SentinelOne Labs US
siber güvenlik ağ güvenliği kritik altyapı
İzleri Karartmak: Kaos Ransomware'ın Arkasındaki Devlet Destekli Gölge
apt/hacking/malware 85

İzleri Karartmak: Kaos Ransomware'ın Arkasındaki Devlet Destekli Gölge

MuddyWater APT'sinin Chaos ransomware saldırısında yer aldığı ve bu saldırının aslında bir 'false flag' operasyonu olduğu tespit edildi. Saldırganlar, Microsoft Teams üzerinden sosyal mühendislik teknikleri kullanarak hedeflerin kimlik bilgilerini çaldı ve veri sızdırma amacıyla uzaktan erişim araçları kullandı.

06.05.2026 16:00 Rapid7 US
ransomware APT sosyal mühendislik
1 ... 78 79 80 81 82 ... 114
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-05
Son 24 saat içinde siber güvenlik haberleri, yapay zeka politikaları ve kritik altyapı güvenliği temalarını kapsıyor. Ülkeler arası güvenlik politikalarının güçlenmesi ve yüksek profilli adımlar, özellikle yapay zeka güvenliği konularında odak noktası oldu. ShinyHunters ve Warlock gibi tehdit gruplarının faaliyetleriyle veri güvenliği ve zafiyet istismarı gündemde kaldı. Citrix NetScaler zararlılarının uzun ömürlü etkileri ve SharePoint zafiyetlerinin kritik altyapıları hedeflemesi öne çıktı. Bulut güvenliği, olay yönetimi ve güvenlik yamalarının uygulanması konuları sürekli olarak vurgulandı. Genel olarak, yapay zeka güvenliği, tedarik zinciri ve kurumsal ağlar üzerinde geniş kapsamlı koruma ihtiyacı hâkim temalar olarak belirlendi.
Toplam Haber: 15
Yüksek Önem: 0
IOC/CVE: 5
Öne Çıkanlar
• AI güvenliğine odaklanan federal adımlar ve Ulusal İstihbarat Direktörü ataması önemli güvenlik politikası gelişmesi olarak öne çıktı.
• ShinyHunters grubunun Ürdün'deki tutuklusu FBI soruşturmalarına katkı sağlıyor ve küresel operasyonlar hakkında ipuçları veriyor.
• Citrix NetScaler ADC ve Gateway için eski sürümlerde bulunan bellek taşması açığı giderildi; DoS riskine karşı yamalar uygulanıyor.
• Warlock ransomware, SharePoint zafiyetlerini kullanmaya devam ederek küresel kritik altyapıları hedefliyor.
• CloudSyncD backdoor ve CVE-2026-90970 gibi konular haftalık güvenlik bültenlerinde öne çıkıyor.
CVE ve Açıklamaları
CVE-YYYY-NNNN
kısa etki
CVE-2026-90970
kısa etki