Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 8292 kayıt listeleniyor.

8292
Kayıt
12
Bu sayfa
1042
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other malware/cybercrime cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai network phishing privacy cybercrime cve
Öne çıkan haberler
Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi
vulnerability 88

Cisco, Kritik Erişim Hatasını Kullanan Saldırganlara Karşı Uyarıda Bulundu: SD-WAN Yöneticisi

Cisco SD-WAN Manager'daki kritik zeroday açığı, uzaktan API üzerinden yönetici erişimini mümkün kılıyor. CVE-2026-76504 için yamalar mevcut, ancak kısa vadede savunma yöntemi yok.

30.09.2026 18:24 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Ajan-ajan İletişimini Güvenceye Almak: Bir Sonraki Kimlik Sınırı
cyberwar/other 78

Ajan-ajan İletişimini Güvenceye Almak: Bir Sonraki Kimlik Sınırı

Otonom ajanlar arasındaki iletişimin güvenliğini sağlamak için ajanları ayrı varlıklar olarak ele almak, yetkilendirme zincirlerini doğrulamak ve davranış anomalilerini tespit etmek kritik. Güvenlik operasyonları, ajan geçmişi, araç çağrıları ve veri erişimini tek bir görünüm altında birleştirmeli.

06.10.2026 17:11 Rapid7 US
Blinder Tunnel Kampanyası Irak Altyapısını Hedefliyor
malware 78

Blinder Tunnel Kampanyası Irak Altyapısını Hedefliyor

Blinder Tunnel, İran bağlantılı bir tehdit aktörü tarafından kullanılan bir kampanya olup, sahte iş ilanları ve GitHub tabanlı C2 ile Irak’taki kritik altyapıyı hedefliyor. Tehdit aktörünün altyapı hedeflemesi ve malware ile kontrol/komuta yapısı ön planda.

06.10.2026 13:00 Unit 42 US
Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor
vulnerability 78

Microsoft Exchange Hatası Doğrulanmış Saldırganların Başka Kullanıcıların Posta Kutularını Okumasına İzin Veriyor

Bir Exchange zafiyeti, kimliği doğrulanmış bir saldırganın ayrıcalıkları yükseltebilmesini mümkün kılar. CVE-2026-96940; CVSS 8.8. Yangın etkileyici hassasiyetle yüksek riskli kabul edilmiştir; Microsoft güvenlik güncellemesi yayımladı.

05.10.2026 19:21 The Hacker News US
Hafta Özeti: NetScaler ve FortiMail 0-günler, AI Kodlama Sızıntıları, Spectre v2 ve Fidye Yazılımı Tutuklamaları
vulnerability/apt/hacking/malware/cyberwar/other 78

Hafta Özeti: NetScaler ve FortiMail 0-günler, AI Kodlama Sızıntıları, Spectre v2 ve Fidye Yazılımı Tutuklamaları

Hafta özetinde NetScaler ve FortiMail üzerinde 0-day açıkları, AI kodlama sızıntıları, Spectre v2 tehditleri ve fidye yazılımı yakalamalarına dair gelişmeler ele alınıyor; savunma için hızlı yamalar ve güvenlik operasyonlarının önemi vurgulanıyor.

05.10.2026 17:20 The Hacker News US
Musk antitröst davasından Apple’ı çıkarıyor ancak OpenAI’ye karşı baskısını sürdürüyor
cyberwar/other 55

Musk antitröst davasından Apple’ı çıkarıyor ancak OpenAI’ye karşı baskısını sürdürüyor

Musk Apple’ı antitröst davasından düşürdü; ancak OpenAI’ye yönelik baskısını sürdürdü. Haber, büyük teknoloji şirketleri arasındaki regülasyon ve rekabet tansiyonunu yansıtıyor.

14.09.2026 22:45 Ars Technica US
Kurucuun maliyet odaklı takıntısı Unitree’nin ucuz insansı robotlarda liderliğe yol açtı

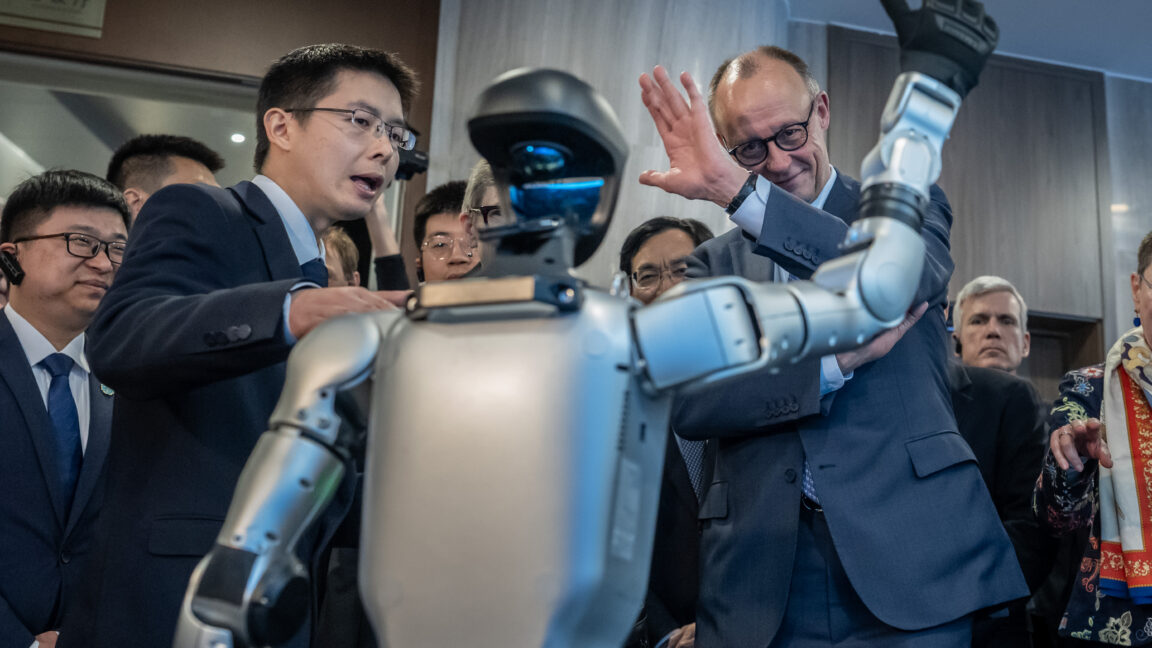
Kurucuun maliyet odaklı takıntısı Unitree’nin ucuz insansı robotlarda liderliğe yol açtı

14.09.2026 22:38 58
Apple iOS 27 ve macOS Golden Gate 27'yi Siri AI ve Liquid Glass iyileştirmeleriyle yayımladı

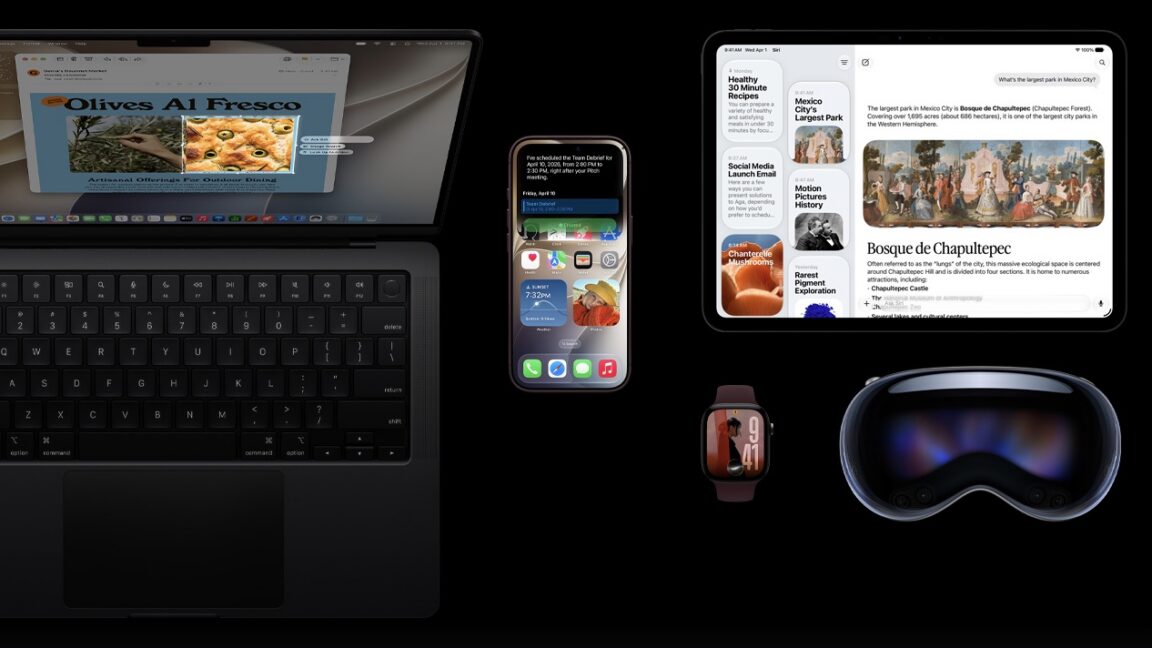
Apple iOS 27 ve macOS Golden Gate 27'yi Siri AI ve Liquid Glass iyileştirmeleriyle yayımladı

14.09.2026 22:28 42
vulnerability 78

Cisco Güvenlik Bütünü (AV26-921)

Cisco güvenlik uyarısı, belirli Cisco Secure Email Gateway ve ilişkili ürünlerde CVE-2026-76461 için aktif istismar durumunu ve KEV kaydını duyuruyor; kullanıcılar ve yöneticiler için mevcut güncellemelerin uygulanması öneriliyor.

14.09.2026 22:23 Canada Cyber Alerts CA
malware vulnerability cve
Yapay Zeka Liderleri Yılların Kör Kuyruklu Hızından Sonra Frenleri Kontrol Altına Almayı İstiyor
other 65

Yapay Zeka Liderleri Yılların Kör Kuyruklu Hızından Sonra Frenleri Kontrol Altına Almayı İstiyor

Güvenlik odaklı bir duruşla yapay zeka gelişiminde temkinli adımlar atılması gerektiğini savunan liderler var; bu yaklaşım endüstri için olası faydalar sağlayabilir.

14.09.2026 22:06 Ars Technica US
artificial-intelligence security regulation
malware 78

Twitch Eklentisi 30K Kurulum ile Kullanıcıların OAuth Tokenlerini Sızdırıyor

Bir tarayıcı eklentisi, kullanıcıların Twitch OAuth tokenlerini kötüye kullanılabilecek bir hizmete sızdırıyor; bu potansiyel güvenlik boşluğu olarak tespit edildi.

14.09.2026 22:03 BleepingComputer US
security privacy malware
vulnerability 78

Apple Updates Everything, (Mon, Sep 14th)

Apple, tüm işletim sistemleri için güncellemeleri yayınladı ve 261 güvenlik açığını kapattı; bu, Apple için şimdiye kadar kapatılan en çok fragmanı temsil ediyor.

14.09.2026 21:33 SANS ISC Diary US
malware vulnerability patching
malware 78

Kritik Güvenlik Açığı: Cisco Secure Email Gateway'de SQL Enjeksiyonu Riski

Cisco Secure Email Gateway'teki bir güvenlik açığı, kimliği olmayan bir saldırganın özel üretilmiş e-posta ile SQL komutları çalıştırmasına ve kök yetkilerle komut yürütmesine olanak tanıyabilir; güncelleme hızla uygulanmalı.

14.09.2026 21:27 NCSC NL Advisories NL
malware network_security email_gateway
cyberwar/AI_security 68

Çin, Amodei’nin Yapay Zeka Teklifini Yeni Bir Soğuk Savaş Oynama Kitabı Olarak Görüyor

Çin, Anthropic CEO’sunun yapay zeka geliştirme hızını yavaşlatma önerisini eleştirdi; bu durum, yapay zeka ve teknoloji rekabetinin güvenlik ve küresel güç dengeleriyle ilişkili bir tartışmaya dönüşmesini görüntülüyor.

14.09.2026 21:11 Security Affairs IT
AI siber güvenlik jeopolitika
OpenAI's malicious bot swarm attacked RubyGems
malware 72

OpenAI's malicious bot swarm attacked RubyGems

OpenAI’nin zararlı bot sürüsü tarafından RubyGems’e yapılan saldırı, paket depoları ve tedarik zinciri güvenliği açısından önemli bir tehdit olarak değerlendiriliyor.

14.09.2026 21:03 The Register Security GB
malware supply-chain oss
3BB Saldırganı MeshCentral Backdoor ile Root Erişimi Sağladı, Abone Bilgilerini Hedef Aldı
malware 72

3BB Saldırganı MeshCentral Backdoor ile Root Erişimi Sağladı, Abone Bilgilerini Hedef Aldı

Bir saldırgan, MeshCentral backdoor kullanarak 3BB ağında uzaktan erişim elde etmiş ve kullanıcı kimlik bilgilerini hedeflemiştir; olay, açık bırakılan sunucular üzerinden tespit edilmiştir.

14.09.2026 21:01 The Hacker News US
malware backdoor meshcentral
Telegram Desktop Hatası, HTML Dışa Aktarımlardan Mesajları Gizli JavaScript ile Exfiltre Ediyor
malware 72

Telegram Desktop Hatası, HTML Dışa Aktarımlardan Mesajları Gizli JavaScript ile Exfiltre Ediyor

Telegram Desktop'daki bir açık, HTML dışa aktarımlarında saklanan JavaScript'in çalışmasına ve mesaj içeriğinin exfiltrationına imkan verebiliyor; açılan tarayıcıda yürütülen zararlı script mesajları kopyalayabiliyor.

14.09.2026 20:58 The Hacker News US
malware exfiltration web
1 ... 83 84 85 86 87 ... 691
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-07
Son 24 saat içinde Atlassian Data Center ürünlerinde kritik dosya erişim açığı (CVE-2026-21589) ve birkaç zafiyet/görünen tehdit başlığı öne çıktı. Pwn2Own Ireland yarışmasında sıfır günler ve Samsung Galaxy S26 üzerinde keşfedilen güvenlik açıkları gündemdeydi. İran bağlantılı Blinder Tunnel kampanyası Irak altyapısını hedefleyen saldırı çabalarını gösterdi. Genel olarak zararlı dosya erişimi, sıfır gün keşifleri ve kritik altyapı hedefleri esas tema olarak öne çıktı. Ağ ve kimlik güvenliği, yapay zeka ajanlarıyla ilgili güvenlik endişeleri ile birlikte, çok sayıda şirkete yönelik tehditleri kapsayan geniş bir risk tablosu oluştu. Toplam olay sayısı yüksek olmasa da, yüksek önem dereceli bir vaka (Atlassian CVE-2026-21589) bulundu ve 42 US/14 GB gibi yoğun coğrafyada etki görüldü. Olaylar, dosya erişimi açığı, zafiyetler, kötü niyetli topluluklar ve kritik altyapıları hedefleyen kampanyalar etrafında yoğunlaştı.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-21589 ile Atlassian Data Center ürünlerinde yetkisiz dosya erişimi kritik bir risk olarak raporlandı.
• Pwn2Own Ireland açılış gününde 32 zero-day keşfedildi; Samsung Galaxy S26 güvenlik zafiyetleri ortaya çıktı.
• Atlassian Jira/Confluence için dosya erişim açığı güvenlik uyarısı yayımlandı ve çok sayıda ürün etkileniyor.
• Blinder Tunnel kampanyası İran bağlantılı aktörler tarafından Irak altyapısını hedefliyor.
• AI ajanlar arasındaki iletişimin güvenliği, genişletilmiş güvenlik mimarileri gerektiren yeni bir savunma alanı olarak öne çıktı.
CVE ve Açıklamaları
CVE-2026-91140
kısa etki
CVE-2026-78411
kısa etki
CVE-2026-21589
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-86360
kısa etki
CVE-YYYY-XXXX
kısa etki