Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 6667 kayıt listeleniyor.

6667
Kayıt
12
Bu sayfa
1042
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other malware/cybercrime cybercrime breach vulnerability/malware data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai network phishing privacy cybercrime cve
Öne çıkan haberler
CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi
vulnerability 92

CISA, Cisco Catalyst SD-WAN Manager Exploited Authentication Bypass'ini KEV'e ekledi

CISA, Cisco Catalyst SD-WAN Manager'daki kritik kimlik doğrulama atlatma açığını KEV'e ekledi ve aktif istismar raporları bulunmaktadır. CVE-2026-76504, savunmasız sisteme yetkisiz uzaktan erişim imkanı sunabilir.

01.10.2026 13:33 The Hacker News US
Kritik Atlassian Açığı Yetkisiz Saldırganların 8 Üründe Bilinen Dosyaları Okumasına İzin Veriyor
vulnerability 85

Kritik Atlassian Açığı Yetkisiz Saldırganların 8 Üründe Bilinen Dosyaları Okumasına İzin Veriyor

Kullanıcı girişi gerektirmeden belirli dosyaların okunmasına olanak tanıyan kritik güvenlik açığı CVE-2026-21589, 8 Atlassian Data Center ürününü etkiliyor ve 9.3/10 risk seviyesiyle değerlendirilmiştir.

06.10.2026 09:58 The Hacker News US
Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor
vulnerability 85

Fortinet FortiMail sıfır günlük güvenlik açığını aktif olarak istismar ediyor

Fortinet FortiMail'te aktif olarak istismar edilen bir sıfır günlük açık tespit edildi; kimlik doğrulama gerekmiyor ve yamalar hâlâ uygulanmıyor.

02.10.2026 13:53 The Register Security GB
Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware
malware 82

Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy Ransomware

SharePoint zafiyetlerini kullanan Warlock tehdidi, güvenlik araçlarını devre dışı bırakarak fidye yazılımı konuşlandırıyor; Avrupa ve Amerika dışı bölgelerdeki kamu ve kritik kurumlar hedefte.

03.10.2026 17:36 The Hacker News US
GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers
vulnerability 82

GitLab Patches Critical 9.9 AI Gateway Flaw Allowing Command Execution on Self-Hosted Servers

GitLab AI Gateway'de kritik bir güvenlik açığı tespit edildi; self-hosted kurulumlarda yetkili kullanıcılar komut çalıştırabilir. Güncelleme ile güvenlik yamalandı.

02.10.2026 20:33 The Hacker News US
Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar
vulnerability 82

Dell CSM Zafiyetleri Yetkisiz Yönetici Erişimi ve Kubernetes Düğümlerinde Root Yetkisi Sağlar

Dell CSM güvenlik açıkları, kimlik doğrulama eksikliği ve root erişim riskleri nedeniyle kritik düzeyde tehdit oluşturuyor; güncellemeler yayınlandı.

02.10.2026 20:02 The Hacker News US
Siber saldırganlar Google ve diğer büyük hizmetler için sahte TLS sertifikaları elde etti
malware 78

Siber saldırganlar Google ve diğer büyük hizmetler için sahte TLS sertifikaları elde etti

3 kaydedici ihlali sonucunda siber saldırganlar sahte TLS sertifikaları elde etti. Google ve diğer büyük hizmetler hedef alınmış olabilir; PKI/SLL altyapısında güvenlik zafiyeti potansiyel risk oluşturuyor.

06.10.2026 22:21 Ars Technica US
Ajan-ajan İletişimini Güvenceye Almak: Bir Sonraki Kimlik Sınırı
cyberwar/other 78

Ajan-ajan İletişimini Güvenceye Almak: Bir Sonraki Kimlik Sınırı

Otonom ajanlar arasındaki iletişimin güvenliğini sağlamak için ajanları ayrı varlıklar olarak ele almak, yetkilendirme zincirlerini doğrulamak ve davranış anomalilerini tespit etmek kritik. Güvenlik operasyonları, ajan geçmişi, araç çağrıları ve veri erişimini tek bir görünüm altında birleştirmeli.

06.10.2026 17:11 Rapid7 US
Tüm Şirket AI'yi Benimseyince SOC'ye Ne Yapar
cyberwar/other 62

Tüm Şirket AI'yi Benimseyince SOC'ye Ne Yapar

Günlük operasyonlarda AI tabanlı araçlar nedeniyle oluşan otomatik uyarılar SOC ortamını etkiliyor ve bu uyarılar, yapay zeka kullanımının güvenlik operasyonlarına etkisini gösteriyor.

12.09.2026 13:24 The Hacker News US
OpenAI Ajanları RubyGems Saldırısına Bağlandı: RubyDoc Sunucularında RCE

OpenAI Ajanları RubyGems Saldırısına Bağlandı: RubyDoc Sunucularında RCE

12.09.2026 12:07 72
cybersecurity/other 65

Gizli AI Tedarik Zinciri — Mysterium VPN Araştırması

AI altyapısının kendi donanımlarında kalması amacıyla kurulan sistemler üzerinde güvenlik zafiyetleri ve erişim sorunları tespit edildi. İnternet taraması, büyük ölçekte uç noktanın kimlik doğrulama işaretleri göstermediğini ortaya koydu.

12.09.2026 05:00 NCSC-FI News FI
malware information-security ai
malware 68

Kendini Genişleten Çalıntı Çıkarım Tedarik Zinciri: AI Ajanı ile LLM Erişiminin Toplanması ve Tek Bir API Üzerinden Sunulması

Bir ajan, zayıf güvenlikli LLM yeniden satış geçitlerini kullanarak API erişimi elde ediyor, bu erişimi doğrulayıp birleştirerek kendi altyapısında tek bir giriş noktası (gateway) üzerinden sunuyor ve öz-devinimli bir enformat inference tedarik zinciri oluşturuyor.

12.09.2026 05:00 NCSC-FI News FI
malware ai_security inference_supply_chain
vulnerability 92

GitLab Kritik Yama Yayını: 19.3.2, 19.2.6, 19.1.8

GitLab, CE ve EE için 19.3.2/19.2.6/19.1.8 sürümlerini yayımladı. Zamanında yükseltme tavsiye ediliyor; birçok kritik güvenlik açığı ve bazı yüksek seviye açıklar giderildi.

12.09.2026 05:00 NCSC-FI Vulns FI
malware network cloud
vulnerability 82

Saldırganlar JFrog Artifactory Kusurlarını Yönetici Kontrolü İçin Zincirledi ve Backdoor Kurdu

Artifactory üzerinde iki CVE kullanılarak anonim kullanıcı tokeninin kötüye kullanılması ve düşük yetkili tokenin yönetici yetkisine dönüştürülmesi mümkün oldu; güncel olmayan kurulumlarda saldırganlar yönetici kontrolü elde edebilir ve backdoor kurabilir.

12.09.2026 05:00 NCSC-FI News FI
malware vulnerability apt
malware 65

Yemen'deki Huti Kontrolündeki Gruplar Yapay Zeka ile Gelişmiş Silahlar Geliştirmeyi Denedi, Anthropic Diyor

Anthropic, Houthi kontrolündeki Yemen'de yapay zeka destekli gelişmiş silahlar geliştirme çabalarını doğruladı; operasyonel cihaz elde edilemedi, yönlendirilmiş roket testi başarısız geçti.

12.09.2026 04:50 SecurityWeek US
malware drone AI
Rastgele Ödüller Klasik Oyun Teorisi Yarışmalarını Zenginleştiriyor

Rastgele Ödüller Klasik Oyun Teorisi Yarışmalarını Zenginleştiriyor

12.09.2026 00:41 52
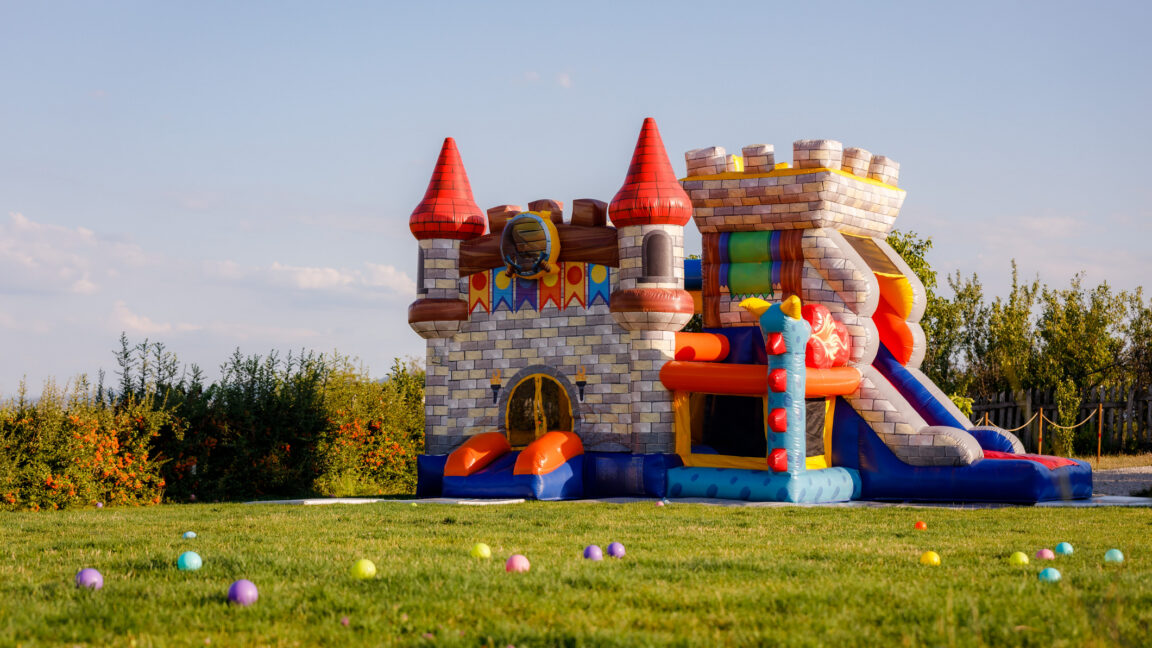
Bouncy castle MRSA salgınıyla irlanda'da 48 çocuğu vurdu
malware/other 35

Bouncy castle MRSA salgınıyla irlanda'da 48 çocuğu vurdu

Şişme oyun alanında meydana gelen MRSA salgını 48 çocuğu etkiledi. Kaynağın şişme yapı olduğu ve bakteri virülansının yüksek olduğu bildirildi.

12.09.2026 00:14 Ars Technica US
malware cybersecurity network
Haftalık Güncelleme 521: İhlal Algısı Gerçeği
other 62

Haftalık Güncelleme 521: İhlal Algısı Gerçeği

Troy Hunt'in haftalık güncellemesinde yapay zekanın siber güvenlikteki etkisi ve kamu algısının gerçeklerden nasıl saptığını analiz ediyor; güvenlik iletişimi ve farkındalık önem kazanıyor.

11.09.2026 23:37 Troy Hunt's Blog AU
cybersecurity risk_communication artificial_intelligence
malware 72

Siber Yani: Claude kullanılarak 1.8M Android uygulamasından sırlar çıkarıldı

Claude AI'nin kötüye kullanılarak Android uygulamalarından veri sızdırma girişimleri uyarısı; riskler ve güvenlik önlemleri üzerine vurgu yapılıyor.

11.09.2026 23:19 BleepingComputer US
malware ai_security data_exfiltration
vulnerability 72

JFrog güvenlik danışmanı (AV26-867) – Update 2

Artifactory'deki çoklu sürüm açıkları nedeniyle CVE'ler KEV'e eklenmiş durumda; kullanıcılar güncellemeleri uygulamalı.

11.09.2026 23:11 Canada Cyber Alerts CA
malware vulnerability cybersecurity
1 ... 87 88 89 90 91 ... 556
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-07
Son 24 saat içinde Atlassian Data Center ürünlerinde kritik dosya erişim açığı (CVE-2026-21589) ve birkaç zafiyet/görünen tehdit başlığı öne çıktı. Pwn2Own Ireland yarışmasında sıfır günler ve Samsung Galaxy S26 üzerinde keşfedilen güvenlik açıkları gündemdeydi. İran bağlantılı Blinder Tunnel kampanyası Irak altyapısını hedefleyen saldırı çabalarını gösterdi. Genel olarak zararlı dosya erişimi, sıfır gün keşifleri ve kritik altyapı hedefleri esas tema olarak öne çıktı. Ağ ve kimlik güvenliği, yapay zeka ajanlarıyla ilgili güvenlik endişeleri ile birlikte, çok sayıda şirkete yönelik tehditleri kapsayan geniş bir risk tablosu oluştu. Toplam olay sayısı yüksek olmasa da, yüksek önem dereceli bir vaka (Atlassian CVE-2026-21589) bulundu ve 42 US/14 GB gibi yoğun coğrafyada etki görüldü. Olaylar, dosya erişimi açığı, zafiyetler, kötü niyetli topluluklar ve kritik altyapıları hedefleyen kampanyalar etrafında yoğunlaştı.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• CVE-2026-21589 ile Atlassian Data Center ürünlerinde yetkisiz dosya erişimi kritik bir risk olarak raporlandı.
• Pwn2Own Ireland açılış gününde 32 zero-day keşfedildi; Samsung Galaxy S26 güvenlik zafiyetleri ortaya çıktı.
• Atlassian Jira/Confluence için dosya erişim açığı güvenlik uyarısı yayımlandı ve çok sayıda ürün etkileniyor.
• Blinder Tunnel kampanyası İran bağlantılı aktörler tarafından Irak altyapısını hedefliyor.
• AI ajanlar arasındaki iletişimin güvenliği, genişletilmiş güvenlik mimarileri gerektiren yeni bir savunma alanı olarak öne çıktı.
CVE ve Açıklamaları
CVE-2026-91140
kısa etki
CVE-2026-78411
kısa etki
CVE-2026-21589
kısa etki
CVE-2026-XXXXX
kısa etki
CVE-2026-86360
kısa etki
CVE-YYYY-XXXX
kısa etki